Pack Pentester
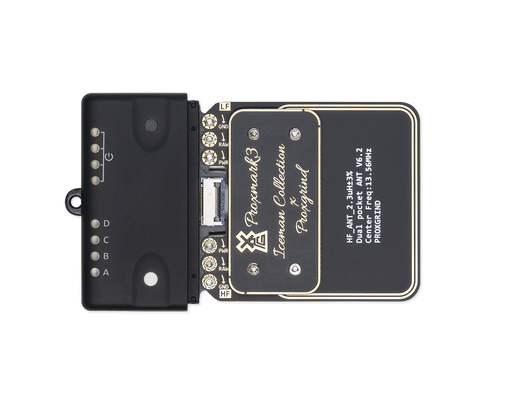
Proxmark 3 RDV4.01
From
Prix d'origine
€339.00
Prix d'origine
€339.00
-
Prix d'origine
€579.00
Prix d'origine
€339.00
Prix actuel
€329.00
€329.00
-
€529.00
Prix actuel
€329.00
The Proxmark 3 is the ultimate RFID platform for pentesters and researchers.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
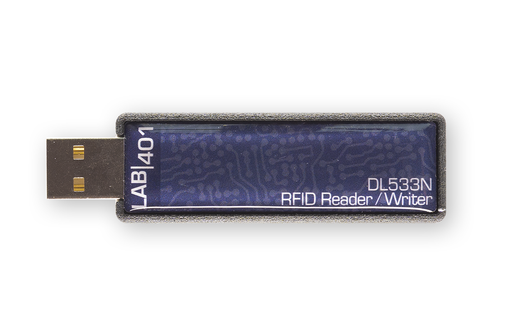
Lecteur/écriture
Prix d'origine
€55.00
Prix d'origine
€55.00
-
Prix d'origine
€55.00
Prix d'origine
€55.00
Prix actuel
€49.99
€49.99
-
€49.99
Prix actuel
€49.99
Lab401's DL533N is a 13.56MHz LibNFC Compatible RFID Reader/Writer multi-tool in a USB-Stick.
Supports all 13.56MHz Lab401 cards. Read, write, crack, dump, modify, emulate with this powerful tool.
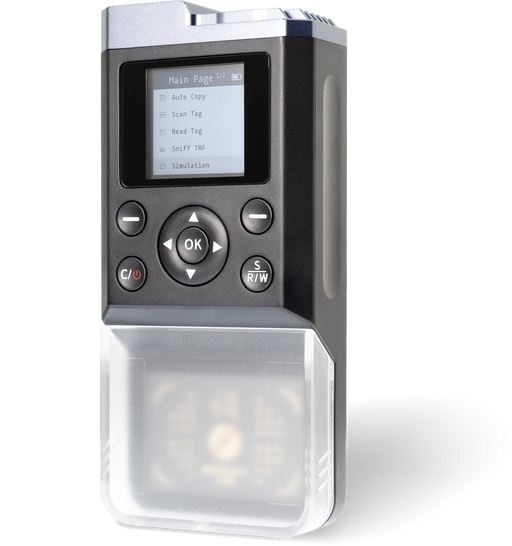
ICopy-XS
From
Prix d'origine
€375.00
-
Prix d'origine
€529.00
Prix d'origine
€375.00
€375.00
-
€529.00
Prix actuel
€375.00
L'ICopy-X est un puissant dispositif de clonage RFID portable.
Construit sur le puissant Proxmark 3, son interface facile à utiliser simplifie le clonage RFID.
Il prend en charge la majorité des cartes HF et LF sur le marché, et est un must pour les pentesters et les chercheurs en sécurité.
Aucune connaissance experte n'est requise - mais les utilisateurs expérimentés peuvent toujours utiliser une console Proxmark pour effectuer des opérations avancées .

Flipper Zero
From
Prix d'origine
€149.17
-
Prix d'origine
€236.00
Prix d'origine
€149.17
€149.17
-
€236.00
Prix actuel
€149.17
Puissant, au format de poche. Le Flipper Zero est l'outil multifonction ultime pour les geeks, les pentesteurs et les passionnés de matériel informatique.
Clients en gros/vente en gros : veuillez consulter notre page dédiée à la vente en gros.

Pack des tags
From
Prix d'origine
€90.00
Prix d'origine
€90.00
-
Prix d'origine
€525.00
Prix d'origine
€90.00
Prix actuel
€75.00
€75.00
-
€400.00
Prix actuel
€75.00
Packs d'étiquettes RFID pour tous les besoins : Économisez jusqu'à €160 !
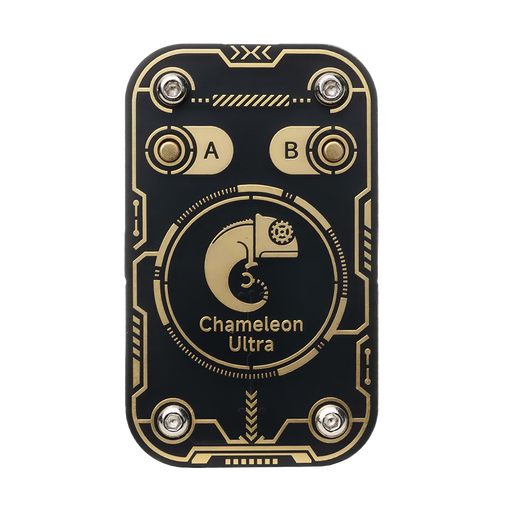
Caméléon Ultra
Prix d'origine
€129.00
-
Prix d'origine
€129.00
Prix d'origine
€129.00
€129.00
-
€129.00
Prix actuel
€129.00
Le Chameleon Ultra est le plus petit dispositif d’émulation RFID au monde : émulation à basse et haute fréquence, capacités complètes de lecture et d’écriture, techniques de piratage de pointe, contrôle sans fil : le tout réuni dans un dispositif de la taille d’un porte-clés, entièrement open source.

Détecteur de champ
Prix d'origine
€24.95
-
Prix d'origine
€24.95
Prix d'origine
€24.95
€24.95
-
€24.95
Prix actuel
€24.95
Le seul détecteur de champs RFID tri-bande au monde. Détecte et identifie les lecteurs et les champs UHF, HF et LF.
Entièrement passif - aucune pile n'est nécessaire - il permet une identification rapide de la présence de RFID.

Système de capture
Prix d'origine
€895.00
-
Prix d'origine
€895.00
Prix d'origine
€895.00
€895.00
-
€895.00
Prix actuel
€895.00
Le skimmer RFID iClass longue portée, presque mythique, est enfin disponible.
Portée réelle jusqu'à 45 cm. Gérez tout depuis votre téléphone : capture, analyse et même clonage sans fil via Proxmark.
Matériel professionnel. Développement actif. Open source.

Système de capture
Prix d'origine
€825.00
-
Prix d'origine
€825.00
Prix d'origine
€825.00
€825.00
-
€825.00
Prix actuel
€825.00
Le skimmer RFID 125 KHz à longue portée, presque mythique, est enfin disponible.
Portée réelle jusqu'à 60 cm. Gérez tout depuis votre téléphone : capture, analyse et même clonage sans fil via Proxmark.
Matériel professionnel. Développement actif. Open source.

Lecteur de
From
Prix d'origine
€125.00
-
Prix d'origine
€685.00
Prix d'origine
€125.00
€125.00
-
€685.00
Prix actuel
€125.00
Collectez instantanément des identifiants RFID et des codes PIN grâce à des lecteurs leurres indétectables et déployables rapidement.
Déploiement en quelques secondes. Gérez tout depuis votre téléphone : capture, analyse et même clonage sans fil via Proxmark.
Matériel professionnel. Développement actif. Open source.

Mesureur de champ
Prix d'origine
€80.00
-
Prix d'origine
€80.00
Prix d'origine
€80.00
€80.00
-
€80.00
Prix actuel
€80.00
Appareil calibré ISO pour une mesure précise des champs RFID 13,56 MHz.
Entièrement passif, aucune pile requise.
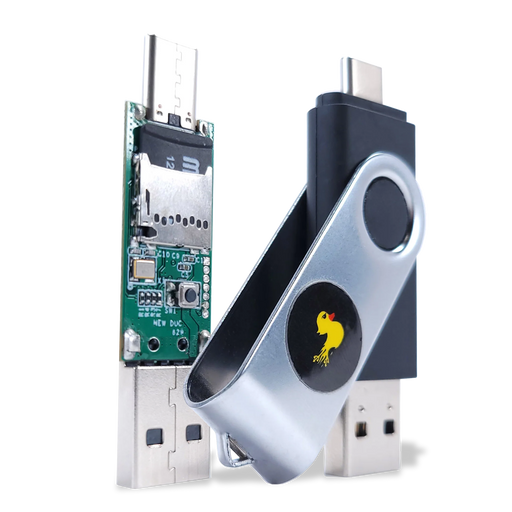
Rubber Ducky
Prix d'origine
€150.00
-
Prix d'origine
€150.00
Prix d'origine
€150.00
€150.00
-
€150.00
Prix actuel
€150.00
World famous USB Keystroke Injection Device. What you could do in minutes, the Rubber Ducky does in milliseconds.
Abuse the trust that computers give to keyboards - at over 1000 words per minute.
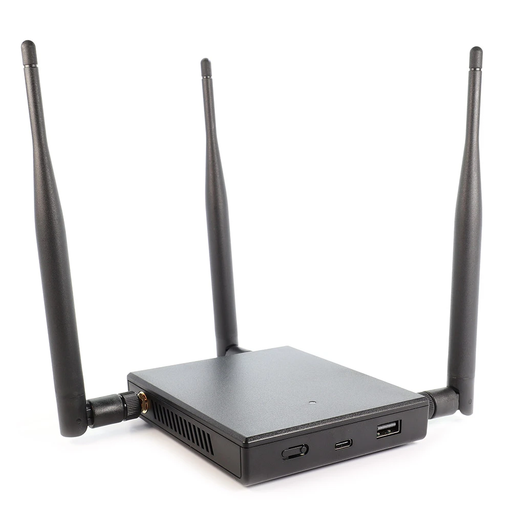
Wifi Pineapple
From
Prix d'origine
€355.00
-
Prix d'origine
€470.00
Prix d'origine
€355.00
€355.00
-
€470.00
Prix actuel
€355.00
World famous WiFi Man-In-The-Middle Platform. Imitate trusted networks. Click & covertly transfer clients to your Pineapple.
Perform advanced reconnaissance. Launch offensive attacks. Own the network, own the client.
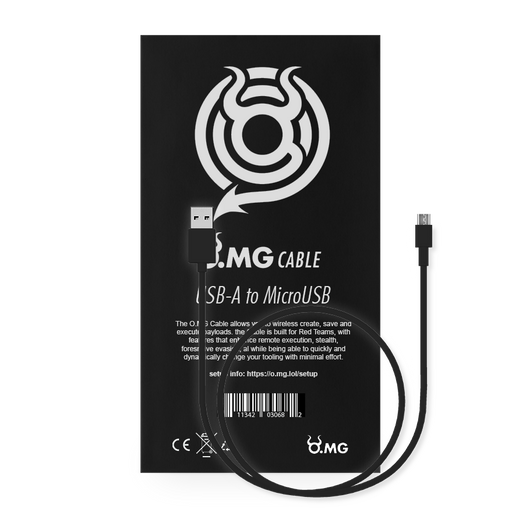
Câble O.MG
From
Prix d'origine
€210.00
-
Prix d'origine
€295.00
Prix d'origine
€210.00
€210.00
-
€295.00
Prix actuel
€210.00
Solution complète de pentesting + payload cachée invisiblement dans une câble 'ordinaire'..
À l'origine, un outil clandestin de la NSA coûtant plus de 20 000 $ - désormais accessible à tous.

Câble
Prix d'origine
€49.00
-
Prix d'origine
€49.00
Prix d'origine
€49.00
€49.00
-
€49.00
Prix actuel
€49.00

PiKVM v4 Plus -
Prix d'origine
€359.00
-
Prix d'origine
€359.00
Prix d'origine
€359.00
€359.00
-
€359.00
Prix actuel
€359.00
Outil d'accès à distance (RAT) matériel puissant et indétectable.
Installation rapide, idéale pour les équipes rouges.
Indétectable au niveau logiciel - échappe aux pare-feux grâce à la technologie 3/4/5G intégrée.

Alfa AWUS036ACHM
Prix d'origine
€59.00
-
Prix d'origine
€59.00
Prix d'origine
€59.00
€59.00
-
€59.00
Prix actuel
€59.00
Le meilleur adaptateur Wi-Fi pour les tests d'intrusion Wi-Fi en 2025.
Prise en charge Linux intégrée au noyau sur toutes les distributions, modes de surveillance avancés et performances incroyables.
Les tests en conditions réelles de Lab401 montrent une sensibilité 5 fois supérieure à celle des adaptateurs standard.

Hak5 Wifi Pineapple Pager
From
Prix d'origine
€395.00
-
Prix d'origine
€395.00
Prix d'origine
€395.00
€395.00
-
€395.00
Prix actuel
€395.00
Le Wifi Pineapple Pager de Hak5.
Audits sans fil de pointe, réseau sans fil tri-bande, charges utiles et DuckyScript.
L'esthétique geek par excellence : emportez-le partout, accrochez-le, branchez-le, piratez la planète.

Adaptateur O.MG
From
Prix d'origine
€295.00
-
Prix d'origine
€295.00
Prix d'origine
€295.00
€295.00
-
€295.00
Prix actuel
€295.00
Le légendaire framework O.MG avec contrôle sans fil - désormais intégré dans un câble OTG USB-A vers USB-C.
Une discrétion parfaite pour vos missions red team, et idéal pour les cibles téléphoniques.

Bouchon O.MG
From
Prix d'origine
€120.00
-
Prix d'origine
€165.00
Prix d'origine
€120.00
€120.00
-
€165.00
Prix actuel
€120.00
Le légendaire framework O.MG avec contrôle sans fil, désormais intégré dans une clé USB de la taille d'un porte-clés.
Ne manquez jamais une occasion lors d'une mission : avec la clé O.MG, vous êtes toujours prêt.

Shark Jack Display
Prix d'origine
€185.00
-
Prix d'origine
€185.00
Prix d'origine
€185.00
€185.00
-
€185.00
Prix actuel
€185.00
Outil portable et puissant pour les tests d’intrusion et les audits Ethernet. Résultats en temps réel et charges utiles automatiques via un écran OLED et un système de menus.
Audits interactifs ne nécessitant aucun ordinateur.

PandwaRF Rogue Pro
Prix d'origine
€579.00
Prix d'origine
€579.00
-
Prix d'origine
€579.00
Prix d'origine
€579.00
Prix actuel
€449.00
€449.00
-
€449.00
Prix actuel
€449.00
Dispositif tout-en-un de capture, de décryptage et de transmission de télécommandes pour le clonage automatisé de télécommandes.
Prend en charge les codes fixes et à rotation, l’inversion de signal et une attaque par force brute hautement optimisée.
Spécialement conçu pour les testeurs d’intrusion, les auditeurs de sécurité et les équipes des forces de l’ordre.

Blade RF 2.0
From
Prix d'origine
€749.00
Prix d'origine
€749.00
-
Prix d'origine
€949.00
Prix d'origine
€749.00
Prix actuel
€649.00
€649.00
-
€899.00
Prix actuel
€649.00
The bladeRF is the ultimate SDR platform for pentesters and researchers.
MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more.
MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more.


TinySA Ultra+
Prix d'origine
€163.00
-
Prix d'origine
€163.00
Prix d'origine
€163.00
€163.00
-
€163.00
Prix actuel
€163.00
Identifiez rapidement et facilement les signaux cibles ; trouvez les appareils émetteurs.
Indispensable pour les passionnés de SDR, d'IoT et de RF.

SignalSDR Pro
Prix d'origine
€1,100.00
-
Prix d'origine
€1,100.00
Prix d'origine
€1,100.00
€1,100.00
-
€1,100.00
Prix actuel
€1,100.00
Plateforme SDR portable et performante : exécutez et auditez des stations de base 5G. Émulez le matériel USRP et ADALM-PLUTO.
Matériel, performances et capacités exceptionnels à un prix imbattable.

HackRF Pro
Prix d'origine
€400.00
-
Prix d'origine
€400.00
Prix d'origine
€400.00
€400.00
-
€400.00
Prix actuel
€400.00
Le HackRF Pro met à la portée de tous des fonctionnalités améliorées de recherche SDR et RF.
Observez, capturez, décodez et rejouez pratiquement n’importe quel signal radio. Manipulez le GPS. Capturez et rejouez les signaux des télécommandes, et bien plus encore.

Condensateur de
Prix d'origine
€65.00
-
Prix d'origine
€65.00
Prix d'origine
€65.00
€65.00
-
€65.00
Prix actuel
€65.00
Améliorez considérablement les performances SubGHz de votre Flipper : jusqu’à 100 mW de puissance d’émission et de réception !

Feberis Pro
Prix d'origine
€90.00
-
Prix d'origine
€90.00
Prix d'origine
€90.00
€90.00
-
€90.00
Prix actuel
€90.00
Le seul accessoire de test d'intrusion RF dont vous avez besoin pour Flipper : RF, Wi-Fi, BLE, IoT et GPS.
Des performances 10 fois supérieures à celles des modules intégrés de FlipperZero.

Lab401 HardShell pour Flipper Zero
Prix d'origine
€29.95
-
Prix d'origine
€29.95
Prix d'origine
€29.95
€29.95
-
€29.95
Prix actuel
€29.95
Il existe quatre véritables « Flipper Killers » : les chutes accidentelles, les accessoires surdimensionnés, les broches GPIO endommagées et les fusibles grillés.
Le Lab401 HardShell offre une protection complète à votre Flipper Zero grâce à trois couches de protection physique et électrique.

Bus Pirate 5
From
Prix d'origine
€59.00
-
Prix d'origine
€89.00
Prix d'origine
€59.00
€59.00
-
€89.00
Prix actuel
€59.00
Remplacez tous vos outils de piratage de matériel par un seul : le Bus Pirate v5.
Dix années de développement et d'expertise accumulées dans un appareil incroyable.

WHIDBoard Pro
Prix d'origine
€295.00
-
Prix d'origine
€295.00
Prix d'origine
€295.00
€295.00
-
€295.00
Prix actuel
€295.00
Solution complète de boîte à outils pour l'audit matériel professionnel en matière de criminalistique et d'attaques.
« Laboratoire tout-en-un » : tout le matériel dont vous avez besoin, tous les logiciels dont vous avez besoin.

Project Reboot:
From
Prix d'origine
€102.50
-
Prix d'origine
€125.50
Prix d'origine
€102.50
€102.50
-
€125.50
Prix actuel
€102.50
Apprenez le piratage matériel de manière simple, progressive et ludique avec Project Reboot.
Relever des défis progressifs liés aux interfaces UART, SPI, I2C et Bluetooth pour redonner vie à votre robot.
Des tutoriels et des guides détaillés, couvrant la théorie, les principes, les techniques et les outils.

Lock Bypass Kit
Prix d'origine
€110.00
-
Prix d'origine
€110.00
Prix d'origine
€110.00
€110.00
-
€110.00
Prix actuel
€110.00
Outils de contournement de serrures destinés aux pentesteurs et aux équipes rouges qui ont besoin d’un accès rapide, sans risque et sans complication.
Six outils « incontournables » couvrent 90 % des scénarios sur site : contournement des portes à loquet, des serrures à combinaison, des boîtes à clés, des cadenas et bien plus encore.

Lockpick Kit
Prix d'origine
€49.95
-
Prix d'origine
€49.95
Prix d'origine
€49.95
€49.95
-
€49.95
Prix actuel
€49.95
Tous les outils dont vous avez besoin pour crocheter efficacement les serrures à goupilles et à lamelles sur le terrain.
Voici le kit que nous utilisons au quotidien : pas de fioritures, pas d’outils inutiles.
Chaque outil a une fonction spécifique ; le kit couvre pratiquement tous les cas de figure que vous rencontrerez lors d’un audit.

Key Molding Kit
Prix d'origine
€129.00
-
Prix d'origine
€129.00
Prix d'origine
€129.00
€129.00
-
€129.00
Prix actuel
€129.00
Créez des répliques métalliques parfaites de clés sur le terrain en moins de dix minutes.
Idéal pour les pentesteurs et les équipes rouges : les empreintes de clés peuvent être enregistrées en moins de cinq minutes, puis reproduites sur du métal.
| Product Title | Description | Price | Qty | |
|---|---|---|---|---|
 Save up to €50.00 |
Proxmark 3 RDV4.01 | The Proxmark 3 is the ultimate RFID platform for pentesters and researchers. Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand. | From €329.00 | |
 Save up to €5.01 |
Lecteur/écriture RFID USB DL533N | Lab401's DL533N is a 13.56MHz LibNFC Compatible RFID Reader/Writer multi-tool in a USB-Stick.Supports all 13.56MHz Lab401 cards. Read, write, crack, dump, modify, emulate with this powerful tool. | €49.99 | |
 |
ICopy-XS | L'ICopy-X est un puissant dispositif de clonage RFID portable.Construit sur le puissant Proxmark 3, son interface facile à utiliser simplifie le clonage RFID.Il prend en charge la majorité des cartes HF et LF sur le marché, et est un must pour les pentesters et les chercheurs en sécurité.Aucune connaissance experte n'est requise - mais les utilisateurs expérimentés peuvent toujours utiliser une console Proxmark pour effectuer des opérations avancées . | From €375.00 | |
 |
Flipper Zero | Puissant, au format de poche. Le Flipper Zero est l'outil multifonction ultime pour les geeks, les pentesteurs et les passionnés de matériel informatique.Clients en gros/vente en gros : veuillez consulter notre page dédiée à la vente en gros. | From €149.17 | |
 Save up to €125.00 |
Pack des tags RFID Pentester | Packs d'étiquettes RFID pour tous les besoins : Économisez jusqu'à €160 ! | From €75.00 | |
 |
Caméléon Ultra | Le Chameleon Ultra est le plus petit dispositif d’émulation RFID au monde : émulation à basse et haute fréquence, capacités complètes de lecture et d’écriture, techniques de piratage de pointe, contrôle sans fil : le tout réuni dans un dispositif de la taille d’un porte-clés, entièrement open source. | €129.00 | |
 |
Détecteur de champ RFID LF/HF/UHF | Le seul détecteur de champs RFID tri-bande au monde. Détecte et identifie les lecteurs et les champs UHF, HF et LF.Entièrement passif - aucune pile n'est nécessaire - il permet une identification rapide de la présence de RFID. | €24.95 | |
 |
Système de capture RFID iCLASS à longue portée | Le skimmer RFID iClass longue portée, presque mythique, est enfin disponible.Portée réelle jusqu'à 45 cm. Gérez tout depuis votre téléphone : capture, analyse et même clonage sans fil via Proxmark.Matériel professionnel. Développement actif. Open source. | €895.00 | |
 |
Système de capture à longue portée MaxiProx 5375 125KHz | Le skimmer RFID 125 KHz à longue portée, presque mythique, est enfin disponible.Portée réelle jusqu'à 60 cm. Gérez tout depuis votre téléphone : capture, analyse et même clonage sans fil via Proxmark.Matériel professionnel. Développement actif. Open source. | €825.00 | |
 |
Lecteur de leurre furtif | Collectez instantanément des identifiants RFID et des codes PIN grâce à des lecteurs leurres indétectables et déployables rapidement.Déploiement en quelques secondes. Gérez tout depuis votre téléphone : capture, analyse et même clonage sans fil via Proxmark.Matériel professionnel. Développement actif. Open source. | From €375.00 | |
 |
Mesureur de champ RFID 13.56MHZ | Appareil calibré ISO pour une mesure précise des champs RFID 13,56 MHz.Entièrement passif, aucune pile requise. | €80.00 | |
 |
Rubber Ducky | World famous USB Keystroke Injection Device. What you could do in minutes, the Rubber Ducky does in milliseconds.Abuse the trust that computers give to keyboards - at over 1000 words per minute. | €150.00 | |
 |
Wifi Pineapple Mark VII | World famous WiFi Man-In-The-Middle Platform. Imitate trusted networks. Click & covertly transfer clients to your Pineapple.Perform advanced reconnaissance. Launch offensive attacks. Own the network, own the client. | From €355.00 | |
 |
Câble O.MG | Solution complète de pentesting + payload cachée invisiblement dans une câble 'ordinaire'.. À l'origine, un outil clandestin de la NSA coûtant plus de 20 000 $ - désormais accessible à tous. | From €295.00 | |
 |
Câble programmateur O.MG (USB A) | Introduction Le câble O.MG ressemble à un câble USB ordinaire avec un secret très caché. Invisiblement dis... | €49.00 | |
 |
PiKVM v4 Plus - RAT Hardware | Outil d'accès à distance (RAT) matériel puissant et indétectable.Installation rapide, idéale pour les équipes rouges.Indétectable au niveau logiciel - échappe aux pare-feux grâce à la technologie 3/4/5G intégrée. | €359.00 | |
 |
Alfa AWUS036ACHM | Le meilleur adaptateur Wi-Fi pour les tests d'intrusion Wi-Fi en 2025.Prise en charge Linux intégrée au noyau sur toutes les distributions, modes de surveillance avancés et performances incroyables.Les tests en conditions réelles de Lab401 montrent une sensibilité 5 fois supérieure à celle des adaptateurs standard. | €59.00 | |
 |
Hak5 Wifi Pineapple Pager | Le Wifi Pineapple Pager de Hak5.Audits sans fil de pointe, réseau sans fil tri-bande, charges utiles et DuckyScript. L'esthétique geek par excellence : emportez-le partout, accrochez-le, branchez-le, piratez la planète. | From €395.00 | |
 |
Adaptateur O.MG Elite | Le légendaire framework O.MG avec contrôle sans fil - désormais intégré dans un câble OTG USB-A vers USB-C.Une discrétion parfaite pour vos missions red team, et idéal pour les cibles téléphoniques. | From €295.00 | |
 |
Bouchon O.MG | Le légendaire framework O.MG avec contrôle sans fil, désormais intégré dans une clé USB de la taille d'un porte-clés.Ne manquez jamais une occasion lors d'une mission : avec la clé O.MG, vous êtes toujours prêt. | From €120.00 | |
 |
Shark Jack Display | Outil portable et puissant pour les tests d’intrusion et les audits Ethernet. Résultats en temps réel et charges utiles automatiques via un écran OLED et un système de menus.Audits interactifs ne nécessitant aucun ordinateur. | €185.00 | |
 Save up to €130.00 |
PandwaRF Rogue Pro | Dispositif tout-en-un de capture, de décryptage et de transmission de télécommandes pour le clonage automatisé de télécommandes.Prend en charge les codes fixes et à rotation, l’inversion de signal et une attaque par force brute hautement optimisée.Spécialement conçu pour les testeurs d’intrusion, les auditeurs de sécurité et les équipes des forces de l’ordre. | €449.00 | |
 Save up to €100.00 |
Blade RF 2.0 Micro xA4 | The bladeRF is the ultimate SDR platform for pentesters and researchers. MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more. | From €649.00 | |
 |
KrakenSDR | Repérer et suivre sans effort les signaux radio de 100 MHz à 1 GHz+.Comprend un logiciel d'analyse avancé et une application mobile de suivi par GPS tour par tour. | €799.00 | |
 |
TinySA Ultra+ | Identifiez rapidement et facilement les signaux cibles ; trouvez les appareils émetteurs.Indispensable pour les passionnés de SDR, d'IoT et de RF. | €163.00 | |
 |
SignalSDR Pro | Plateforme SDR portable et performante : exécutez et auditez des stations de base 5G. Émulez le matériel USRP et ADALM-PLUTO.Matériel, performances et capacités exceptionnels à un prix imbattable. | €1,100.00 | |
 |
HackRF Pro | Le HackRF Pro met à la portée de tous des fonctionnalités améliorées de recherche SDR et RF.Observez, capturez, décodez et rejouez pratiquement n’importe quel signal radio. Manipulez le GPS. Capturez et rejouez les signaux des télécommandes, et bien plus encore. | €400.00 | |
 |
Condensateur de flux | Améliorez considérablement les performances SubGHz de votre Flipper : jusqu’à 100 mW de puissance d’émission et de réception ! | €65.00 | |
 |
Feberis Pro | Le seul accessoire de test d'intrusion RF dont vous avez besoin pour Flipper : RF, Wi-Fi, BLE, IoT et GPS.Des performances 10 fois supérieures à celles des modules intégrés de FlipperZero. | €90.00 | |
 |
Lab401 HardShell pour Flipper Zero | Il existe quatre véritables « Flipper Killers » : les chutes accidentelles, les accessoires surdimensionnés, les broches GPIO endommagées et les fusibles grillés.Le Lab401 HardShell offre une protection complète à votre Flipper Zero grâce à trois couches de protection physique et électrique. | €29.95 | |
 |
Bus Pirate 5 | Remplacez tous vos outils de piratage de matériel par un seul : le Bus Pirate v5.Dix années de développement et d'expertise accumulées dans un appareil incroyable. | From €89.00 | |
 |
WHIDBoard Pro | Solution complète de boîte à outils pour l'audit matériel professionnel en matière de criminalistique et d'attaques. « Laboratoire tout-en-un » : tout le matériel dont vous avez besoin, tous les logiciels dont vous avez besoin. | €295.00 | |
 |
Project Reboot: Hardware Audit Training Target | Apprenez le piratage matériel de manière simple, progressive et ludique avec Project Reboot.Relever des défis progressifs liés aux interfaces UART, SPI, I2C et Bluetooth pour redonner vie à votre robot.Des tutoriels et des guides détaillés, couvrant la théorie, les principes, les techniques et les outils. | From €102.50 | |
 |
Lock Bypass Kit | Outils de contournement de serrures destinés aux pentesteurs et aux équipes rouges qui ont besoin d’un accès rapide, sans risque et sans complication.Six outils « incontournables » couvrent 90 % des scénarios sur site : contournement des portes à loquet, des serrures à combinaison, des boîtes à clés, des cadenas et bien plus encore. | €110.00 | |
 |
Lockpick Kit | Tous les outils dont vous avez besoin pour crocheter efficacement les serrures à goupilles et à lamelles sur le terrain.Voici le kit que nous utilisons au quotidien : pas de fioritures, pas d’outils inutiles.Chaque outil a une fonction spécifique ; le kit couvre pratiquement tous les cas de figure que vous rencontrerez lors d’un audit. | €49.95 | Sold out |
 |
Key Molding Kit | Créez des répliques métalliques parfaites de clés sur le terrain en moins de dix minutes.Idéal pour les pentesteurs et les équipes rouges : les empreintes de clés peuvent être enregistrées en moins de cinq minutes, puis reproduites sur du métal. | €129.00 |
Trouvez le bon outil
Décrivez vos besoins et notre IA vous recommandera les meilleurs produits.