Produits

Tag vierge
Prix d'origine
€21.95
-
Prix d'origine
€21.95
Prix d'origine
€21.95
€21.95
-
€21.95
Prix actuel
€21.95

Tag vierge
Prix d'origine
€21.95
-
Prix d'origine
€21.95
Prix d'origine
€21.95
€21.95
-
€21.95
Prix actuel
€21.95

MIFARE Ultralight®
Prix d'origine
€4.99
-
Prix d'origine
€4.99
Prix d'origine
€4.99
€4.99
-
€4.99
Prix actuel
€4.99
Photo à titre indicatif uniquement : une carte par paquet.

MIFARE Ultralight®
Prix d'origine
€4.99
-
Prix d'origine
€4.99
Prix d'origine
€4.99
€4.99
-
€4.99
Prix actuel
€4.99
Photo à titre indicatif uniquement : une carte par paquet.

Tag vierge
Prix d'origine
€21.95
-
Prix d'origine
€21.95
Prix d'origine
€21.95
€21.95
-
€21.95
Prix actuel
€21.95
Photo for reference only: one card per pack.

Porte-clés
Prix d'origine
€49.00
Prix d'origine
€49.00
-
Prix d'origine
€49.00
Prix d'origine
€49.00
Prix actuel
€25.00
€25.00
-
€25.00
Prix actuel
€25.00
Must have RFID tool: Six RFID tags on your keychain.
3x MIFARE Classic® Compatible 1K UID Modifiable DirectWrite / Gen2 tags (Android Compatible)
3x Low Frequency T5577 tags

NanoVNA
Prix d'origine
€110.00
-
Prix d'origine
€110.00
Prix d'origine
€110.00
€110.00
-
€110.00
Prix actuel
€110.00
Mesurez, optimisez et déboguez rapidement vos configurations d’antennes grâce à cet analyseur de réseau vectoriel (VNA) puissant, portable et abordable.
Un outil indispensable pour les passionnés de SDR, d’IoT et de RF.

Antenne NFC
Prix d'origine
€10.00
-
Prix d'origine
€10.00
Prix d'origine
€10.00
€10.00
-
€10.00
Prix actuel
€10.00
Amélioration RFID indispensable pour FlipperZero.
Optimisez les performances actuelles de votre Flipper : doublez la distance de lecture.
Système passif, aucune pile requise : rien que la physique à l’œuvre !

Prolongateur de
Prix d'origine
€75.00
-
Prix d'origine
€75.00
Prix d'origine
€75.00
€75.00
-
€75.00
Prix actuel
€75.00
Amélioration RFID à double usage indispensable pour FlipperZero.
Améliorez les performances existantes de votre Flipper : jusqu'à doubler les distances de lecture.
Étendez la zone de lecture grâce à l'antenne externe.
Passif, aucune pile requise : simplement la physique à l'œuvre.

NFCKill (version
Prix d'origine
€265.00
Prix d'origine
€265.00
-
Prix d'origine
€265.00
Prix d'origine
€265.00
Prix actuel
€229.00
€229.00
-
€229.00
Prix actuel
€229.00
Securely destroy RFID tags. Test failure modes of RFID hardware. Audit RFID systems for fire compliance.
Use to disable RFID stickers / labels embedded in products. Fuzz RFID Access control systems.

NTAG® 213
Prix d'origine
€14.99
-
Prix d'origine
€14.99
Prix d'origine
€14.99
€14.99
-
€14.99
Prix actuel
€14.99
Photo à titre indicatif uniquement : une carte par paquet.

Adaptateur O.MG
De
Prix d'origine
€295.00
-
Prix d'origine
€295.00
Prix d'origine
€295.00
€295.00
-
€295.00
Prix actuel
€295.00
Le légendaire framework O.MG avec contrôle sans fil - désormais intégré dans un câble OTG USB-A vers USB-C.
Une discrétion parfaite pour vos missions red team, et idéal pour les cibles téléphoniques.
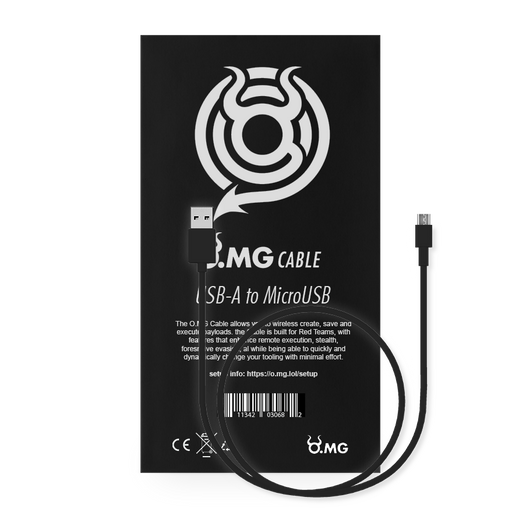
Câble O.MG
De
Prix d'origine
€210.00
-
Prix d'origine
€295.00
Prix d'origine
€210.00
€210.00
-
€295.00
Prix actuel
€210.00
Solution complète de pentesting + payload cachée invisiblement dans une câble 'ordinaire'..
À l'origine, un outil clandestin de la NSA coûtant plus de 20 000 $ - désormais accessible à tous.

Pack de câbles
De
Prix d'origine
€730.00
Prix d'origine
€730.00
-
Prix d'origine
€1,190.00
Prix d'origine
€730.00
Prix actuel
€710.00
€710.00
-
€1,170.00
Prix actuel
€710.00

Câble
Prix d'origine
€49.00
-
Prix d'origine
€49.00
Prix d'origine
€49.00
€49.00
-
€49.00
Prix actuel
€49.00

Détecteur de
Prix d'origine
€69.00
-
Prix d'origine
€69.00
Prix d'origine
€69.00
€69.00
-
€69.00
Prix actuel
€69.00

Bouchon O.MG
De
Prix d'origine
€120.00
-
Prix d'origine
€165.00
Prix d'origine
€120.00
€120.00
-
€165.00
Prix actuel
€120.00
Le légendaire framework O.MG avec contrôle sans fil, désormais intégré dans une clé USB de la taille d'un porte-clés.
Ne manquez jamais une occasion lors d'une mission : avec la clé O.MG, vous êtes toujours prêt.

O.MG Unblocker
De
Prix d'origine
€210.00
-
Prix d'origine
€210.00
Prix d'origine
€210.00
€210.00
-
€210.00
Prix actuel
€210.00
Le légendaire framework O.MG avec contrôle sans fil, désormais intégré dans un dispositif USB Data Blocker.
Une discrétion parfaite pour vos missions en équipe rouge.

Opera Cake pour
Prix d'origine
€190.00
-
Prix d'origine
€190.00
Prix d'origine
€190.00
€190.00
-
€190.00
Prix actuel
€190.00
Commutez automatiquement entre jusqu'à 8x antennes externes ou 4x filtres externes sur votre HackRF One !

Packet Squirrel
Prix d'origine
€180.00
-
Prix d'origine
€180.00
Prix d'origine
€180.00
€180.00
-
€180.00
Prix actuel
€180.00
Le Packet Squirrel est un outil multifonction miniaturisé de type « man-in-the-middle ». Il dispose de plusieurs charges utiles configurables.
Conçu pour s’infiltrer dans les réseaux cibles, c’est un ordinateur Linux compact et complet : vous le contrôlez d’une simple pression sur un interrupteur.

Guide de poche du
Prix d'origine
€19.95
-
Prix d'origine
€19.95
Prix d'origine
€19.95
€19.95
-
€19.95
Prix actuel
€19.95
Guide de poche du Packet Squirrel Mark II.
Tout ce que vous devez savoir - des bases de l'appareil aux charges utiles et à l'écriture de scripts.

Manuel du Packet
Prix d'origine
€49.00
-
Prix d'origine
€49.00
Prix d'origine
€49.00
€49.00
-
€49.00
Prix actuel
€49.00
Tout ce qu'il faut savoir sur l'interception et la manipulation des réseaux.
292 pages, de nombreux exercices pratiques et projets.

PandwaRF Kaiju
De
Prix d'origine
€290.00
-
Prix d'origine
€5,799.00
Prix d'origine
€290.00
€290.00
-
€5,799.00
Prix actuel
€290.00
Kaiju Pro traite les captures de signaux à code tournant (y compris ceux provenant de SDR, FlipperZero ou PandwaRF) et les décrypte : générez des codes futurs, clonez des télécommandes, inversez les signaux et bien plus encore.
Si vous travaillez avec des télécommandes ou des codes tournants, vous avez besoin de Kaiju Pro.

PandwaRF Marauder
Prix d'origine
€979.00
Prix d'origine
€979.00
-
Prix d'origine
€979.00
Prix d'origine
€979.00
Prix actuel
€790.00
€790.00
-
€790.00
Prix actuel
€790.00
Le Marauder est un dispositif avancé et autonome de capture secrète de signaux RF et de télécommande de type « dead-drop ».
Il s’intègre à l’écosystème PandwaRF, offrant des fonctionnalités d’analyse, de décryptage, de génération et d’inversion de signaux pour la plupart des systèmes à code tournant et à code fixe.
Indispensable pour les testeurs d’intrusion et les forces de l’ordre effectuant des missions de reconnaissance des signaux.

PandwaRF Rogue Pro
Prix d'origine
€579.00
Prix d'origine
€579.00
-
Prix d'origine
€579.00
Prix d'origine
€579.00
Prix actuel
€449.00
€449.00
-
€449.00
Prix actuel
€449.00
Dispositif tout-en-un de capture, de décryptage et de transmission de télécommandes pour le clonage automatisé de télécommandes.
Prend en charge les codes fixes et à rotation, l’inversion de signal et une attaque par force brute hautement optimisée.
Spécialement conçu pour les testeurs d’intrusion, les auditeurs de sécurité et les équipes des forces de l’ordre.

Phantom Drive
Prix d'origine
€49.95
-
Prix d'origine
€49.95
Prix d'origine
€49.95
€49.95
-
€49.95
Prix actuel
€49.95
Chiffrez et masquez vos données pour les protéger des regards indiscrets.
Par défaut, il s’agit d’une clé USB standard. Une fois l’authentification effectuée, une partition cryptée et masquée est chargée.
Aucune configuration complexe, aucun pilote et aucun logiciel requis.

PiKVM v4 Plus -
Prix d'origine
€359.00
-
Prix d'origine
€359.00
Prix d'origine
€359.00
€359.00
-
€359.00
Prix actuel
€359.00
Outil d'accès à distance (RAT) matériel puissant et indétectable.
Installation rapide, idéale pour les équipes rouges.
Indétectable au niveau logiciel - échappe aux pare-feux grâce à la technologie 3/4/5G intégrée.
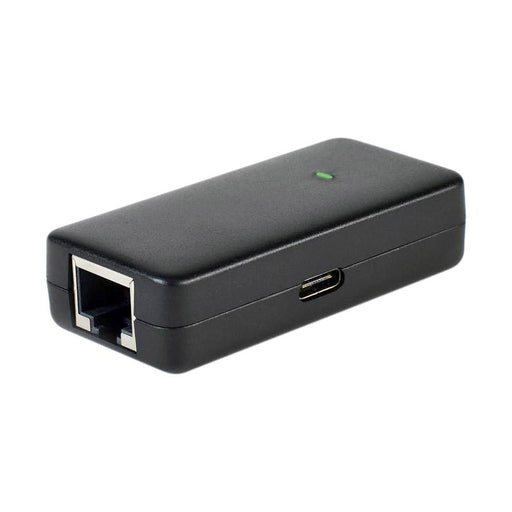
Plunder Bug
Prix d'origine
€195.00
-
Prix d'origine
€195.00
Prix d'origine
€195.00
€195.00
-
€195.00
Prix actuel
€195.00
The ultimate LAN-tapping device. Supports Passive Monitoring & Active Infiltration over USB-C.
Cross platform, compact, powerful: the Plunder Bug has earned its title as the must-have network sniffer.

Alimentation USB
Prix d'origine
€19.99
-
Prix d'origine
€19.99
Prix d'origine
€19.99
€19.99
-
€19.99
Prix actuel
€19.99
Ditch powerbricks, level-shifters and adaptors for life. Run all your devices via this compact & precise USB Power Supply.
Runs off anything USB (USB-C/USB-A/MicroUSB) and outputs 0 - 30V @ 0 - 2A.

Chargeur de
Prix d'origine
€30.00
-
Prix d'origine
€30.00
Prix d'origine
€30.00
€30.00
-
€30.00
Prix actuel
€30.00
Dual Channel, USB-C powered LiPo charger for your Stealth Decoy Reader batteries.

PPE Long Range
Prix d'origine
€255.00
-
Prix d'origine
€255.00
Prix d'origine
€255.00
€255.00
-
€255.00
Prix actuel
€255.00
Built to meet the demanding "all-devices, all day" requirements for your RFID pentests.
Designed to work with the RFID Long Range readers, and keep all your gear charged.

PPE Stealth Decoy
Prix d'origine
€15.00
-
Prix d'origine
€15.00
Prix d'origine
€15.00
€15.00
-
€15.00
Prix actuel
€15.00
High-performance spare battery for your Stealth Decoy Readers.

Project Reboot:
De
Prix d'origine
€102.50
-
Prix d'origine
€125.50
Prix d'origine
€102.50
€102.50
-
€125.50
Prix actuel
€102.50
Apprenez le piratage matériel de manière simple, progressive et ludique avec Project Reboot.
Relever des défis progressifs liés aux interfaces UART, SPI, I2C et Bluetooth pour redonner vie à votre robot.
Des tutoriels et des guides détaillés, couvrant la théorie, les principes, les techniques et les outils.

Proxmark 3 RDV4 -
Prix d'origine
€99.00
-
Prix d'origine
€99.00
Prix d'origine
€99.00
€99.00
-
€99.00
Prix actuel
€99.00

Proxmark 3 RDV4 -
Prix d'origine
€19.95
-
Prix d'origine
€19.95
Prix d'origine
€19.95
€19.95
-
€19.95
Prix actuel
€19.95
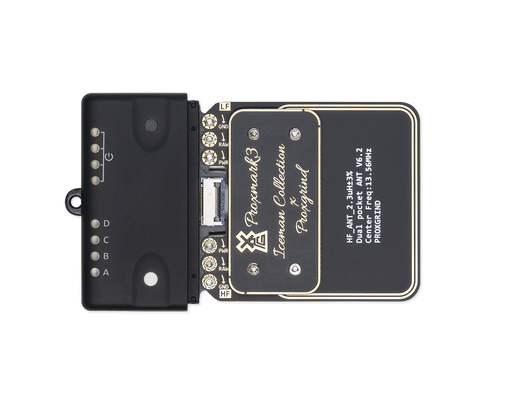
Proxmark 3 RDV4.01
De
Prix d'origine
€339.00
Prix d'origine
€339.00
-
Prix d'origine
€579.00
Prix d'origine
€339.00
Prix actuel
€329.00
€329.00
-
€529.00
Prix actuel
€329.00
The Proxmark 3 is the ultimate RFID platform for pentesters and researchers.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
| Intitulé du produit | Description | Prix | Quantité | |
|---|---|---|---|---|
 |
Tag vierge compatible MIFARE Ultralight® C | Compatible avec MIFARE Ultralight® C Compatible avec l'iCopy-X. Référence iCopy-X : UL-CLes cartes sont livrées sans ... | €21.95 | |
 |
Tag vierge compatible MIFARE Ultralight® | Compatible avec MIFARE Ultralight® Compatible avec l'iCopy-X. Référence iCopy-X : ULLes cartes sont livrées sans impr... | €21.95 | |
 |
MIFARE Ultralight® Compatible Direct Write UID | Photo à titre indicatif uniquement : une carte par paquet. | €4.99 | |
 |
MIFARE Ultralight® Compatible UID Modifiable | Photo à titre indicatif uniquement : une carte par paquet. | €4.99 | |
 |
Tag vierge compatible MIFARE Ultralight® EV1 | Photo for reference only: one card per pack. | €21.95 | |
 Économisez jusqu’à €24.00 |
Porte-clés multi-RFID | Must have RFID tool: Six RFID tags on your keychain.3x MIFARE Classic® Compatible 1K UID Modifiable DirectWrite / Gen2 tags (Android Compatible)3x Low Frequency T5577 tags | €25.00 | |
 |
NanoVNA | Mesurez, optimisez et déboguez rapidement vos configurations d’antennes grâce à cet analyseur de réseau vectoriel (VNA) puissant, portable et abordable.Un outil indispensable pour les passionnés de SDR, d’IoT et de RF. | €110.00 | Épuisé |
 |
Antenne NFC Booster pour Flipper Zero | Amélioration RFID indispensable pour FlipperZero.Optimisez les performances actuelles de votre Flipper : doublez la distance de lecture.Système passif, aucune pile requise : rien que la physique à l’œuvre ! | €10.00 | |
 |
Prolongateur de portée NFC pour Flipper Zero | Amélioration RFID à double usage indispensable pour FlipperZero.Améliorez les performances existantes de votre Flipper : jusqu'à doubler les distances de lecture.Étendez la zone de lecture grâce à l'antenne externe.Passif, aucune pile requise : simplement la physique à l'œuvre. | €75.00 | |
 Économisez jusqu’à €36.00 |
NFCKill (version professionnelle) | Securely destroy RFID tags. Test failure modes of RFID hardware. Audit RFID systems for fire compliance.Use to disable RFID stickers / labels embedded in products. Fuzz RFID Access control systems. | €229.00 | |
 |
NTAG® 213 Compatible Direct Write UID | Photo à titre indicatif uniquement : une carte par paquet. | €14.99 | |
 |
Adaptateur O.MG Elite | Le légendaire framework O.MG avec contrôle sans fil - désormais intégré dans un câble OTG USB-A vers USB-C.Une discrétion parfaite pour vos missions red team, et idéal pour les cibles téléphoniques. | De €295.00 | |
 |
Câble O.MG | Solution complète de pentesting + payload cachée invisiblement dans une câble 'ordinaire'.. À l'origine, un outil clandestin de la NSA coûtant plus de 20 000 $ - désormais accessible à tous. | De €295.00 | |
 Économisez jusqu’à €20.00 |
Pack de câbles O.MG | Introduction Il s’agit de la version mise à jour (2024-25) de ce pack. Le pack de câbles O.MG contient tous les câble... | De €1,170.00 | |
 |
Câble programmateur O.MG (USB A) | Introduction Le câble O.MG ressemble à un câble USB ordinaire avec un secret très caché. Invisiblement dis... | €49.00 | |
 |
Détecteur de câbles malveillants O.MG | Introduction Le détecteur de câbles malveillants O.MG est un dispositif conçu pour détecter et protéger le... | €69.00 | |
 |
Bouchon O.MG | Le légendaire framework O.MG avec contrôle sans fil, désormais intégré dans une clé USB de la taille d'un porte-clés.Ne manquez jamais une occasion lors d'une mission : avec la clé O.MG, vous êtes toujours prêt. | De €120.00 | |
 |
O.MG Unblocker | Le légendaire framework O.MG avec contrôle sans fil, désormais intégré dans un dispositif USB Data Blocker.Une discrétion parfaite pour vos missions en équipe rouge. | De €210.00 | |
 |
Opera Cake pour HackRF | Commutez automatiquement entre jusqu'à 8x antennes externes ou 4x filtres externes sur votre HackRF One ! | €190.00 | Épuisé |
 |
Packet Squirrel (Mark II) | Le Packet Squirrel est un outil multifonction miniaturisé de type « man-in-the-middle ». Il dispose de plusieurs charges utiles configurables. Conçu pour s’infiltrer dans les réseaux cibles, c’est un ordinateur Linux compact et complet : vous le contrôlez d’une simple pression sur un interrupteur. | €180.00 | |
 |
Guide de poche du Packet Squirrel | Guide de poche du Packet Squirrel Mark II.Tout ce que vous devez savoir - des bases de l'appareil aux charges utiles et à l'écriture de scripts. | €19.95 | |
 |
Manuel du Packet Squirrel | Tout ce qu'il faut savoir sur l'interception et la manipulation des réseaux.292 pages, de nombreux exercices pratiques et projets. | €49.00 | |
 |
PandwaRF Kaiju Pro License | Kaiju Pro traite les captures de signaux à code tournant (y compris ceux provenant de SDR, FlipperZero ou PandwaRF) et les décrypte : générez des codes futurs, clonez des télécommandes, inversez les signaux et bien plus encore. Si vous travaillez avec des télécommandes ou des codes tournants, vous avez besoin de Kaiju Pro. | De €290.00 | |
 Économisez jusqu’à €189.00 |
PandwaRF Marauder | Le Marauder est un dispositif avancé et autonome de capture secrète de signaux RF et de télécommande de type « dead-drop ».Il s’intègre à l’écosystème PandwaRF, offrant des fonctionnalités d’analyse, de décryptage, de génération et d’inversion de signaux pour la plupart des systèmes à code tournant et à code fixe.Indispensable pour les testeurs d’intrusion et les forces de l’ordre effectuant des missions de reconnaissance des signaux. | €790.00 | |
 Économisez jusqu’à €130.00 |
PandwaRF Rogue Pro | Dispositif tout-en-un de capture, de décryptage et de transmission de télécommandes pour le clonage automatisé de télécommandes.Prend en charge les codes fixes et à rotation, l’inversion de signal et une attaque par force brute hautement optimisée.Spécialement conçu pour les testeurs d’intrusion, les auditeurs de sécurité et les équipes des forces de l’ordre. | €449.00 | |
 |
Phantom Drive | Chiffrez et masquez vos données pour les protéger des regards indiscrets.Par défaut, il s’agit d’une clé USB standard. Une fois l’authentification effectuée, une partition cryptée et masquée est chargée.Aucune configuration complexe, aucun pilote et aucun logiciel requis. | €49.95 | |
 |
PiKVM v4 Plus - RAT Hardware | Outil d'accès à distance (RAT) matériel puissant et indétectable.Installation rapide, idéale pour les équipes rouges.Indétectable au niveau logiciel - échappe aux pare-feux grâce à la technologie 3/4/5G intégrée. | €359.00 | |
 |
Plunder Bug | The ultimate LAN-tapping device. Supports Passive Monitoring & Active Infiltration over USB-C.Cross platform, compact, powerful: the Plunder Bug has earned its title as the must-have network sniffer. | €195.00 | |
 |
Alimentation USB de poche | Ditch powerbricks, level-shifters and adaptors for life. Run all your devices via this compact & precise USB Power Supply.Runs off anything USB (USB-C/USB-A/MicroUSB) and outputs 0 - 30V @ 0 - 2A. | €19.99 | |
 |
Chargeur de batterie USB-C rapide 2-en-1 PPE | Dual Channel, USB-C powered LiPo charger for your Stealth Decoy Reader batteries. | €30.00 | |
 |
PPE Long Range Reader Power Supply | Built to meet the demanding "all-devices, all day" requirements for your RFID pentests.Designed to work with the RFID Long Range readers, and keep all your gear charged. | €255.00 | |
 |
PPE Stealth Decoy Reader Batterie de rechange | High-performance spare battery for your Stealth Decoy Readers. | €15.00 | Épuisé |
 |
Project Reboot: Hardware Audit Training Target | Apprenez le piratage matériel de manière simple, progressive et ludique avec Project Reboot.Relever des défis progressifs liés aux interfaces UART, SPI, I2C et Bluetooth pour redonner vie à votre robot.Des tutoriels et des guides détaillés, couvrant la théorie, les principes, les techniques et les outils. | De €102.50 | |
 |
Proxmark 3 RDV4 - Module autonome BlueShark | Introduction Le kit autonome "BlueShark" du Proxmark 3 RDV4 apporte une fonctionnalité autonome intégrée e... | €99.00 | |
 |
Proxmark 3 RDV4 - Extension SIM/SAM | Introduction Le Proxmark 3 RDV4 possède un support pour le débogage / la programmation / la manipulation de SIM/SAM. ... | €19.95 | |
 Économisez jusqu’à €50.00 |
Proxmark 3 RDV4.01 | The Proxmark 3 is the ultimate RFID platform for pentesters and researchers. Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand. | De €329.00 |
Trouvez le bon outil
Décrivez vos besoins et notre IA vous recommandera les meilleurs produits.