Pack para pentesters
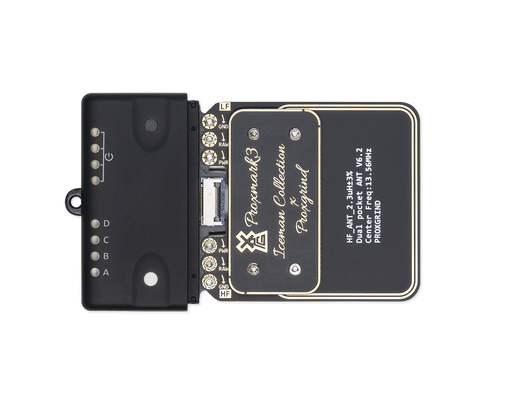
Proxmark 3 RDV4.01
From
Precio original
€339.00
Precio original
€339.00
-
Precio original
€579.00
Precio original
€339.00
Precio actual
€329.00
€329.00
-
€529.00
Precio actual
€329.00
The Proxmark 3 is the ultimate RFID platform for pentesters and researchers.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
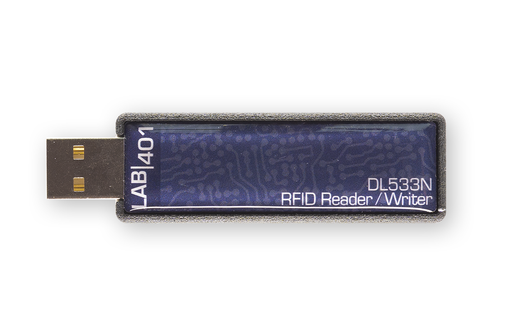
Lector/Escritor
Precio original
€55.00
Precio original
€55.00
-
Precio original
€55.00
Precio original
€55.00
Precio actual
€49.99
€49.99
-
€49.99
Precio actual
€49.99
Lab401's DL533N is a 13.56MHz LibNFC Compatible RFID Reader/Writer multi-tool in a USB-Stick.
Supports all 13.56MHz Lab401 cards. Read, write, crack, dump, modify, emulate with this powerful tool.
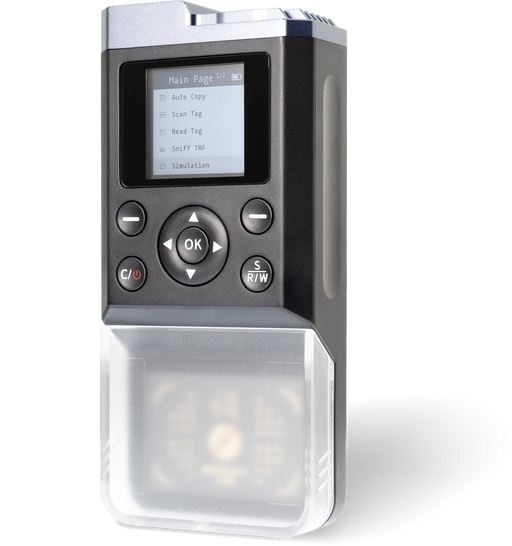
ICopy-XS
From
Precio original
€375.00
-
Precio original
€529.00
Precio original
€375.00
€375.00
-
€529.00
Precio actual
€375.00
ICopy-X es un potente dispositivo de clonación RFID portátil.
Integrado en el potente Proxmark 3, su interfaz fácil de usar elimina las molestias de la clonación RFID.
Es es compatible con la mayoría de las tarjetas HF y LF del mercado, y es imprescindible para los pentesters y los investigadores de seguridad.
No se requiere conocimiento experto, pero los usuarios avanzados aún pueden ingresar a una consola Proxmark para realizar operaciones avanzadas .

Flipper Zero
From
Precio original
€149.17
-
Precio original
€236.00
Precio original
€149.17
€149.17
-
€236.00
Precio actual
€149.17
Potente y de bolsillo. El Flipper Zero es la herramienta multifunción definitiva para geeks, pentesters y entusiastas del hardware por igual.
Clientes mayoristas: consulte nuestra página dedicada a la venta al por mayor.

Paquete de
From
Precio original
€90.00
Precio original
€90.00
-
Precio original
€525.00
Precio original
€90.00
Precio actual
€75.00
€75.00
-
€400.00
Precio actual
€75.00
Packs de etiquetas RFID para cada necesidad: Ahorre hasta €160
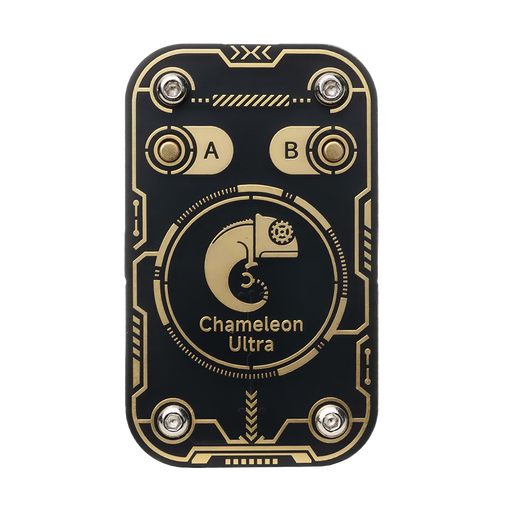
Camaleón Ultra
Precio original
€129.00
-
Precio original
€129.00
Precio original
€129.00
€129.00
-
€129.00
Precio actual
€129.00
El Chameleon Ultra es el dispositivo de emulación RFID más pequeño del mundo: emulación de baja y alta frecuencia, capacidades completas de lectura y escritura, técnicas de cracking de vanguardia, control inalámbrico: todo ello en un dispositivo del tamaño de un llavero y de código totalmente abierto.

Detector de campo
Precio original
€24.95
-
Precio original
€24.95
Precio original
€24.95
€24.95
-
€24.95
Precio actual
€24.95
El único detector de campo RFID tribanda del mundo. Detecta e identifica lectores y campos UHF, HF y LF.
Completamente pasivo -no necesita pilas-, permite identificar rápidamente la presencia de RFID.

Sistema de captura
Precio original
€895.00
-
Precio original
€895.00
Precio original
€895.00
€895.00
-
€895.00
Precio actual
€895.00
El casi mítico skimmer RFID iClass de largo alcance ya está disponible.
Alcance real de hasta 45 cm. Gestione todo desde su teléfono: captura, análisis e incluso clonación inalámbrica a través de Proxmark.
Hardware profesional. Desarrollo activo. Código abierto.

Sistema de captura
Precio original
€825.00
-
Precio original
€825.00
Precio original
€825.00
€825.00
-
€825.00
Precio actual
€825.00
El casi mítico skimmer RFID de largo alcance de 125 KHz ya está disponible.
Alcance real de hasta 60 cm. Gestione todo desde su teléfono: captura, análisis e incluso clonación inalámbrica a través de Proxmark.
Hardware profesional. Desarrollo activo. Código abierto.

Lector Stealth
From
Precio original
€125.00
-
Precio original
€685.00
Precio original
€125.00
€125.00
-
€685.00
Precio actual
€125.00
Recopile al instante credenciales RFID y PIN con lectores señuelo indetectables y de rápida implementación.
Realice la implementación en segundos. Gestione todo desde su teléfono: captura, análisis e incluso clonación inalámbrica a través de Proxmark.
Hardware profesional. Desarrollo activo. Código abierto.

Medidor de
Precio original
€80.00
-
Precio original
€80.00
Precio original
€80.00
€80.00
-
€80.00
Precio actual
€80.00
Dispositivo calibrado según la norma ISO para la medición precisa de campos RFID de 13,56 MHz.
Totalmente pasivo, no necesita pilas.
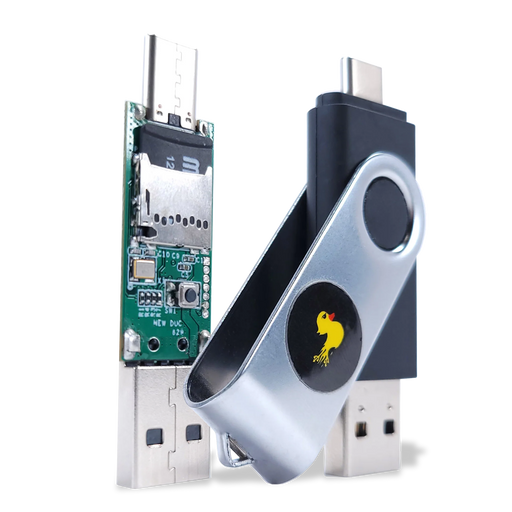
Rubber Ducky
Precio original
€150.00
-
Precio original
€150.00
Precio original
€150.00
€150.00
-
€150.00
Precio actual
€150.00
World famous USB Keystroke Injection Device. What you could do in minutes, the Rubber Ducky does in milliseconds.
Abuse the trust that computers give to keyboards - at over 1000 words per minute.
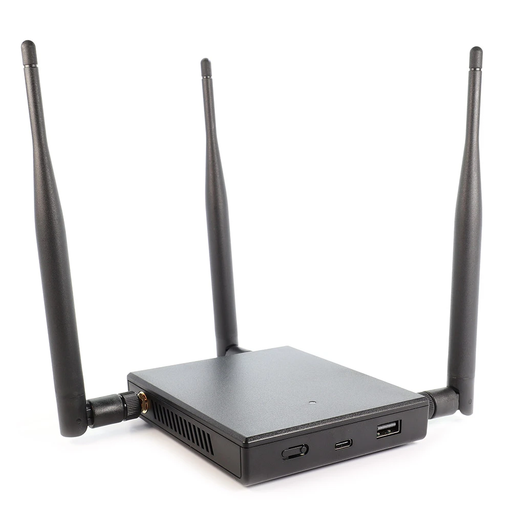
WiFi Pineapple
From
Precio original
€355.00
-
Precio original
€470.00
Precio original
€355.00
€355.00
-
€470.00
Precio actual
€355.00
World famous WiFi Man-In-The-Middle Platform. Imitate trusted networks. Click & covertly transfer clients to your Pineapple.
Perform advanced reconnaissance. Launch offensive attacks. Own the network, own the client.
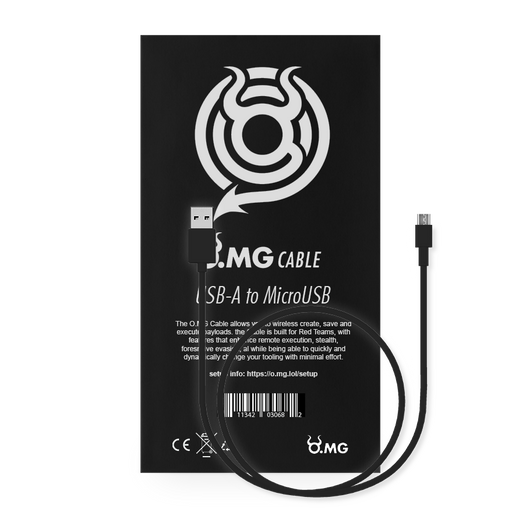
Cable O.MG
From
Precio original
€210.00
-
Precio original
€295.00
Precio original
€210.00
€210.00
-
€295.00
Precio actual
€210.00
Solución completa de pentesting + carga útil oculta de forma invisible en un cable 'ordinario'.
Originalmente una herramienta clandestina de la NSA que costaba más de $ 20,000, ahora disponible para todos.

Cable programador
Precio original
€49.00
-
Precio original
€49.00
Precio original
€49.00
€49.00
-
€49.00
Precio actual
€49.00

PiKVM v4 Plus
Precio original
€359.00
-
Precio original
€359.00
Precio original
€359.00
€359.00
-
€359.00
Precio actual
€359.00
Potente e indetectable herramienta de acceso remoto a hardware (RAT).
Instalación rápida y directa, ideal para intervenciones de equipos rojos.
Indetectable en software - evade cortafuegos con 3/4/5G incorporado.

Alfa AWUS036ACHM
Precio original
€59.00
-
Precio original
€59.00
Precio original
€59.00
€59.00
-
€59.00
Precio actual
€59.00
El mejor adaptador wifi para pruebas de penetración wifi en 2025.
Compatibilidad con el núcleo de Linux en todas las distribuciones, modos de monitorización avanzados y un rendimiento increíble.
Las pruebas en condiciones reales de Lab401 muestran un aumento de la sensibilidad cinco veces superior al de los adaptadores estándar.

Buscapersonas Hak5 Wifi Piña
From
Precio original
€395.00
-
Precio original
€395.00
Precio original
€395.00
€395.00
-
€395.00
Precio actual
€395.00
El Wifi Pineapple Pager de Hak5.
Auditorías inalámbricas de vanguardia, conexión inalámbrica tribanda, cargas útiles y DuckyScript.
La estética geek definitiva: llévelo a todas partes, fíjelo con el clip, conéctelo y haga hacking en el planeta.

O.MG Adaptador
From
Precio original
€295.00
-
Precio original
€295.00
Precio original
€295.00
€295.00
-
€295.00
Precio actual
€295.00
El legendario marco de carga útil O.MG con control inalámbrico, ahora integrado en un cable OTG de USB-A a USB-C.
Perfecto para sus operaciones de equipo rojo, y ideal para objetivos telefónicos.

Tapón O.MG
From
Precio original
€120.00
-
Precio original
€165.00
Precio original
€120.00
€120.00
-
€165.00
Precio actual
€120.00
El legendario marco de carga útil O.MG con control inalámbrico, ahora integrado en un conector USB del tamaño de un llavero.
No pierda nunca una oportunidad: con el O.MG Plug, siempre estará preparado.

Shark Jack Display
Precio original
€185.00
-
Precio original
€185.00
Precio original
€185.00
€185.00
-
€185.00
Precio actual
€185.00
Herramienta portátil y potente para pruebas de penetración y auditorías de Ethernet. Resultados en tiempo real y cargas útiles automáticas a través de la pantalla OLED y el sistema de menús.
Auditorías interactivas sin necesidad de ordenador.

PandwaRF Rogue Pro
Precio original
€579.00
Precio original
€579.00
-
Precio original
€579.00
Precio original
€579.00
Precio actual
€449.00
€449.00
-
€449.00
Precio actual
€449.00
Dispositivo «todo en uno» de captura, descifrado y transmisión para la clonación automatizada de mandos a distancia.
Compatible con códigos fijos y rotativos, inversión de señal y fuerza bruta altamente optimizada.
Diseñado específicamente para pentesters, auditores de seguridad y equipos de las fuerzas del orden.

Blade RF 2.0
From
Precio original
€749.00
Precio original
€749.00
-
Precio original
€949.00
Precio original
€749.00
Precio actual
€649.00
€649.00
-
€899.00
Precio actual
€649.00
The bladeRF is the ultimate SDR platform for pentesters and researchers.
MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more.
MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more.

KrakenSDR
Precio original
€799.00
-
Precio original
€799.00
Precio original
€799.00
€799.00
-
€799.00
Precio actual
€799.00
Localice y rastree sin esfuerzo señales de radio de 100 MHz a 1 GHz+.
Incluye un avanzado software de análisis de sobremesa y una aplicación móvil de seguimiento GPS giro a giro.

TinySA Ultra
Precio original
€163.00
-
Precio original
€163.00
Precio original
€163.00
€163.00
-
€163.00
Precio actual
€163.00
Identifique rápidamente señales de destino con facilidad; encuentre dispositivos transmisores.
Imprescindible para SDR, IoT y entusiastas de RF.

SignalSDR Pro
Precio original
€1,100.00
-
Precio original
€1,100.00
Precio original
€1,100.00
€1,100.00
-
€1,100.00
Precio actual
€1,100.00
Potente plataforma SDR portátil: ejecute y audite estaciones base 5G. Emule el hardware USRP y ADALM-PLUTO.
Hardware, rendimiento y capacidades excepcionales a un precio inigualable.

HackRF Pro
Precio original
€400.00
-
Precio original
€400.00
Precio original
€400.00
€400.00
-
€400.00
Precio actual
€400.00
El HackRF Pro pone al alcance de todos una investigación mejorada en SDR y RF.
Observe, capture, descodifique y reproduzca prácticamente cualquier señal de radio. Manipule el GPS. Capture y reproduzca mandos a distancia, y mucho más.

Condensador de
Precio original
€65.00
-
Precio original
€65.00
Precio original
€65.00
€65.00
-
€65.00
Precio actual
€65.00
Aumente drásticamente el rendimiento de su Flipper en la banda SubGHz: ¡hasta 100 mW de potencia de recepción y transmisión!

Feberis Pro
Precio original
€90.00
-
Precio original
€90.00
Precio original
€90.00
€90.00
-
€90.00
Precio actual
€90.00
El único accesorio de pruebas de penetración de RF que necesita para Flipper: RF, Wi-Fi, BLE, IoT y GPS.
Un rendimiento 10 veces superior al de los módulos integrados de FlipperZero.

Lab401 HardShell para Flipper Zero
Precio original
€29.95
-
Precio original
€29.95
Precio original
€29.95
€29.95
-
€29.95
Precio actual
€29.95
Hay cuatro factores que realmente pueden dañar el Flipper: caídas accidentales, accesorios de gran tamaño, pines GPIO dañados y fusibles fundidos.
El HardShell Lab401 proporciona una protección completa para su Flipper Zero mediante tres capas de protección física y eléctrica.

Bus Pirate 5
From
Precio original
€59.00
-
Precio original
€89.00
Precio original
€59.00
€59.00
-
€89.00
Precio actual
€59.00
Sustituya todas sus herramientas de pirateo de hardware por una sola: el Bus Pirate v5.
Diez años de desarrollo y experiencia acumulados en un dispositivo increíble.

WHIDBoard Pro
Precio original
€295.00
-
Precio original
€295.00
Precio original
€295.00
€295.00
-
€295.00
Precio actual
€295.00
Solución completa de kit de herramientas para auditorías forenses y de hardware ofensivas profesionales.
«Laboratorio en una caja»: todo el hardware que necesita, todo el software que necesita.

Project Reboot:
From
Precio original
€102.50
-
Precio original
€125.50
Precio original
€102.50
€102.50
-
€125.50
Precio actual
€102.50
Aprenda a realizar hacking de hardware de forma sencilla, progresiva y divertida con el Proyecto Reboot.
Supere los retos progresivos de UART, SPI, I2C y Bluetooth para devolverle la vida a su robot.
Tutoriales y guías detalladas que abarcan la teoría, los principios, las técnicas y las herramientas.

Lock Bypass Kit
Precio original
€110.00
-
Precio original
€110.00
Precio original
€110.00
€110.00
-
€110.00
Precio actual
€110.00
Herramientas para eludir cerraduras, destinadas a pentesters y equipos rojos que necesitan un acceso rápido, sin riesgos y sin complicaciones.
Seis herramientas «imprescindibles» cubren el 90 % de los escenarios in situ: cómo sortear puertas con pestillo, cerraduras de combinación, cajas de llaves, candados y mucho más.

Lockpick Kit
Precio original
€49.95
-
Precio original
€49.95
Precio original
€49.95
€49.95
-
€49.95
Precio actual
€49.95
Todas las herramientas que necesita para forzar eficazmente cerraduras de cilindro y de láminas sobre el terreno.
Este es el kit que utilizamos a diario: sin elementos superfluos, sin herramientas inútiles.
Cada herramienta tiene una finalidad específica; el kit cubre prácticamente todas las situaciones con las que se encontrará durante una auditoría.

Key Molding Kit
Precio original
€129.00
-
Precio original
€129.00
Precio original
€129.00
€129.00
-
€129.00
Precio actual
€129.00
Cree réplicas metálicas perfectas de las llaves sobre el terreno en menos de diez minutos.
Ideal para pentesters y equipos rojos: las impresiones de llaves se pueden guardar en menos de cinco minutos y replicarse posteriormente en metal.
| Product Title | Description | Price | Qty | |
|---|---|---|---|---|
 Save up to €50.00 |
Proxmark 3 RDV4.01 | The Proxmark 3 is the ultimate RFID platform for pentesters and researchers. Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand. | From €329.00 | |
 Save up to €5.01 |
Lector/Escritor RFID USB DL533N | Lab401's DL533N is a 13.56MHz LibNFC Compatible RFID Reader/Writer multi-tool in a USB-Stick.Supports all 13.56MHz Lab401 cards. Read, write, crack, dump, modify, emulate with this powerful tool. | €49.99 | |
 |
ICopy-XS | ICopy-X es un potente dispositivo de clonación RFID portátil.Integrado en el potente Proxmark 3, su interfaz fácil de usar elimina las molestias de la clonación RFID.Es es compatible con la mayoría de las tarjetas HF y LF del mercado, y es imprescindible para los pentesters y los investigadores de seguridad.No se requiere conocimiento experto, pero los usuarios avanzados aún pueden ingresar a una consola Proxmark para realizar operaciones avanzadas . | From €375.00 | |
 |
Flipper Zero | Potente y de bolsillo. El Flipper Zero es la herramienta multifunción definitiva para geeks, pentesters y entusiastas del hardware por igual.Clientes mayoristas: consulte nuestra página dedicada a la venta al por mayor. | From €149.17 | |
 Save up to €125.00 |
Paquete de etiquetas RFID Pentester | Packs de etiquetas RFID para cada necesidad: Ahorre hasta €160 | From €75.00 | |
 |
Camaleón Ultra | El Chameleon Ultra es el dispositivo de emulación RFID más pequeño del mundo: emulación de baja y alta frecuencia, capacidades completas de lectura y escritura, técnicas de cracking de vanguardia, control inalámbrico: todo ello en un dispositivo del tamaño de un llavero y de código totalmente abierto. | €129.00 | |
 |
Detector de campo RFID LF/HF/UHF | El único detector de campo RFID tribanda del mundo. Detecta e identifica lectores y campos UHF, HF y LF.Completamente pasivo -no necesita pilas-, permite identificar rápidamente la presencia de RFID. | €24.95 | |
 |
Sistema de captura RFID iCLASS de largo alcance | El casi mítico skimmer RFID iClass de largo alcance ya está disponible.Alcance real de hasta 45 cm. Gestione todo desde su teléfono: captura, análisis e incluso clonación inalámbrica a través de Proxmark.Hardware profesional. Desarrollo activo. Código abierto. | €895.00 | |
 |
Sistema de captura de largo alcance MaxiProx 5375 125KHz | El casi mítico skimmer RFID de largo alcance de 125 KHz ya está disponible.Alcance real de hasta 60 cm. Gestione todo desde su teléfono: captura, análisis e incluso clonación inalámbrica a través de Proxmark.Hardware profesional. Desarrollo activo. Código abierto. | €825.00 | |
 |
Lector Stealth Decoy | Recopile al instante credenciales RFID y PIN con lectores señuelo indetectables y de rápida implementación.Realice la implementación en segundos. Gestione todo desde su teléfono: captura, análisis e incluso clonación inalámbrica a través de Proxmark.Hardware profesional. Desarrollo activo. Código abierto. | From €375.00 | |
 |
Medidor de intensidad de campo RFID de 13,56MHZ | Dispositivo calibrado según la norma ISO para la medición precisa de campos RFID de 13,56 MHz.Totalmente pasivo, no necesita pilas. | €80.00 | |
 |
Rubber Ducky | World famous USB Keystroke Injection Device. What you could do in minutes, the Rubber Ducky does in milliseconds.Abuse the trust that computers give to keyboards - at over 1000 words per minute. | €150.00 | |
 |
WiFi Pineapple Mark VII | World famous WiFi Man-In-The-Middle Platform. Imitate trusted networks. Click & covertly transfer clients to your Pineapple.Perform advanced reconnaissance. Launch offensive attacks. Own the network, own the client. | From €355.00 | |
 |
Cable O.MG | Solución completa de pentesting + carga útil oculta de forma invisible en un cable 'ordinario'. Originalmente una herramienta clandestina de la NSA que costaba más de $ 20,000, ahora disponible para todos. | From €295.00 | |
 |
Cable programador O.MG (USB A) | Introducción El cable O.MG se parece a un cable USB ordinario con un secreto altamente encubierto. Invisib... | €49.00 | |
 |
PiKVM v4 Plus | Potente e indetectable herramienta de acceso remoto a hardware (RAT).Instalación rápida y directa, ideal para intervenciones de equipos rojos.Indetectable en software - evade cortafuegos con 3/4/5G incorporado. | €359.00 | |
 |
Alfa AWUS036ACHM | El mejor adaptador wifi para pruebas de penetración wifi en 2025.Compatibilidad con el núcleo de Linux en todas las distribuciones, modos de monitorización avanzados y un rendimiento increíble.Las pruebas en condiciones reales de Lab401 muestran un aumento de la sensibilidad cinco veces superior al de los adaptadores estándar. | €59.00 | |
 |
Buscapersonas Hak5 Wifi Piña | El Wifi Pineapple Pager de Hak5.Auditorías inalámbricas de vanguardia, conexión inalámbrica tribanda, cargas útiles y DuckyScript. La estética geek definitiva: llévelo a todas partes, fíjelo con el clip, conéctelo y haga hacking en el planeta. | From €395.00 | |
 |
O.MG Adaptador Elite | El legendario marco de carga útil O.MG con control inalámbrico, ahora integrado en un cable OTG de USB-A a USB-C.Perfecto para sus operaciones de equipo rojo, y ideal para objetivos telefónicos. | From €295.00 | |
 |
Tapón O.MG | El legendario marco de carga útil O.MG con control inalámbrico, ahora integrado en un conector USB del tamaño de un llavero.No pierda nunca una oportunidad: con el O.MG Plug, siempre estará preparado. | From €120.00 | |
 |
Shark Jack Display | Herramienta portátil y potente para pruebas de penetración y auditorías de Ethernet. Resultados en tiempo real y cargas útiles automáticas a través de la pantalla OLED y el sistema de menús.Auditorías interactivas sin necesidad de ordenador. | €185.00 | |
 Save up to €130.00 |
PandwaRF Rogue Pro | Dispositivo «todo en uno» de captura, descifrado y transmisión para la clonación automatizada de mandos a distancia.Compatible con códigos fijos y rotativos, inversión de señal y fuerza bruta altamente optimizada.Diseñado específicamente para pentesters, auditores de seguridad y equipos de las fuerzas del orden. | €449.00 | |
 Save up to €100.00 |
Blade RF 2.0 Micro xA4 | The bladeRF is the ultimate SDR platform for pentesters and researchers. MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more. | From €649.00 | |
 |
KrakenSDR | Localice y rastree sin esfuerzo señales de radio de 100 MHz a 1 GHz+.Incluye un avanzado software de análisis de sobremesa y una aplicación móvil de seguimiento GPS giro a giro. | €799.00 | |
 |
TinySA Ultra | Identifique rápidamente señales de destino con facilidad; encuentre dispositivos transmisores.Imprescindible para SDR, IoT y entusiastas de RF. | €163.00 | |
 |
SignalSDR Pro | Potente plataforma SDR portátil: ejecute y audite estaciones base 5G. Emule el hardware USRP y ADALM-PLUTO.Hardware, rendimiento y capacidades excepcionales a un precio inigualable. | €1,100.00 | |
 |
HackRF Pro | El HackRF Pro pone al alcance de todos una investigación mejorada en SDR y RF.Observe, capture, descodifique y reproduzca prácticamente cualquier señal de radio. Manipule el GPS. Capture y reproduzca mandos a distancia, y mucho más. | €400.00 | |
 |
Condensador de flujo | Aumente drásticamente el rendimiento de su Flipper en la banda SubGHz: ¡hasta 100 mW de potencia de recepción y transmisión! | €65.00 | |
 |
Feberis Pro | El único accesorio de pruebas de penetración de RF que necesita para Flipper: RF, Wi-Fi, BLE, IoT y GPS.Un rendimiento 10 veces superior al de los módulos integrados de FlipperZero. | €90.00 | |
 |
Lab401 HardShell para Flipper Zero | Hay cuatro factores que realmente pueden dañar el Flipper: caídas accidentales, accesorios de gran tamaño, pines GPIO dañados y fusibles fundidos.El HardShell Lab401 proporciona una protección completa para su Flipper Zero mediante tres capas de protección física y eléctrica. | €29.95 | |
 |
Bus Pirate 5 | Sustituya todas sus herramientas de pirateo de hardware por una sola: el Bus Pirate v5.Diez años de desarrollo y experiencia acumulados en un dispositivo increíble. | From €89.00 | |
 |
WHIDBoard Pro | Solución completa de kit de herramientas para auditorías forenses y de hardware ofensivas profesionales. «Laboratorio en una caja»: todo el hardware que necesita, todo el software que necesita. | €295.00 | |
 |
Project Reboot: Hardware Audit Training Target | Aprenda a realizar hacking de hardware de forma sencilla, progresiva y divertida con el Proyecto Reboot.Supere los retos progresivos de UART, SPI, I2C y Bluetooth para devolverle la vida a su robot.Tutoriales y guías detalladas que abarcan la teoría, los principios, las técnicas y las herramientas. | From €102.50 | |
 |
Lock Bypass Kit | Herramientas para eludir cerraduras, destinadas a pentesters y equipos rojos que necesitan un acceso rápido, sin riesgos y sin complicaciones.Seis herramientas «imprescindibles» cubren el 90 % de los escenarios in situ: cómo sortear puertas con pestillo, cerraduras de combinación, cajas de llaves, candados y mucho más. | €110.00 | |
 |
Lockpick Kit | Todas las herramientas que necesita para forzar eficazmente cerraduras de cilindro y de láminas sobre el terreno.Este es el kit que utilizamos a diario: sin elementos superfluos, sin herramientas inútiles.Cada herramienta tiene una finalidad específica; el kit cubre prácticamente todas las situaciones con las que se encontrará durante una auditoría. | €49.95 | Sold out |
 |
Key Molding Kit | Cree réplicas metálicas perfectas de las llaves sobre el terreno en menos de diez minutos.Ideal para pentesters y equipos rojos: las impresiones de llaves se pueden guardar en menos de cinco minutos y replicarse posteriormente en metal. | €129.00 |
Encuentra la herramienta adecuada
Describe lo que necesitas y nuestra IA te recomendará los mejores productos.