Pack per pentester
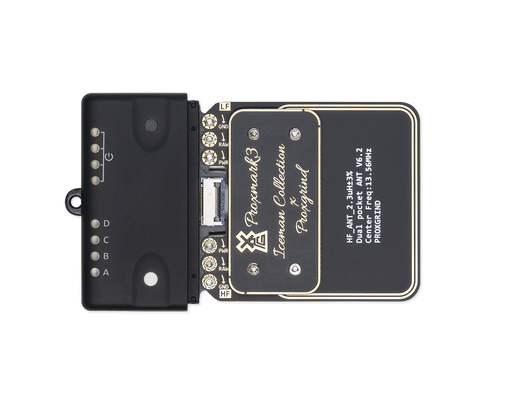
Proxmark 3 RDV4.01
From
Prezzo originale
€339.00
Prezzo originale
€339.00
-
Prezzo originale
€579.00
Prezzo originale
€339.00
Prezzo attuale
€329.00
€329.00
-
€529.00
Prezzo attuale
€329.00
The Proxmark 3 is the ultimate RFID platform for pentesters and researchers.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
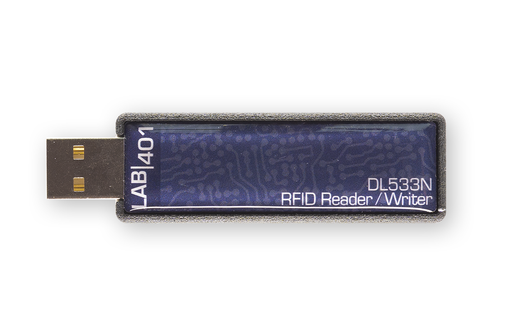
Lettore/Scrittore
Prezzo originale
€55.00
Prezzo originale
€55.00
-
Prezzo originale
€55.00
Prezzo originale
€55.00
Prezzo attuale
€49.99
€49.99
-
€49.99
Prezzo attuale
€49.99
Lab401's DL533N is a 13.56MHz LibNFC Compatible RFID Reader/Writer multi-tool in a USB-Stick.
Supports all 13.56MHz Lab401 cards. Read, write, crack, dump, modify, emulate with this powerful tool.
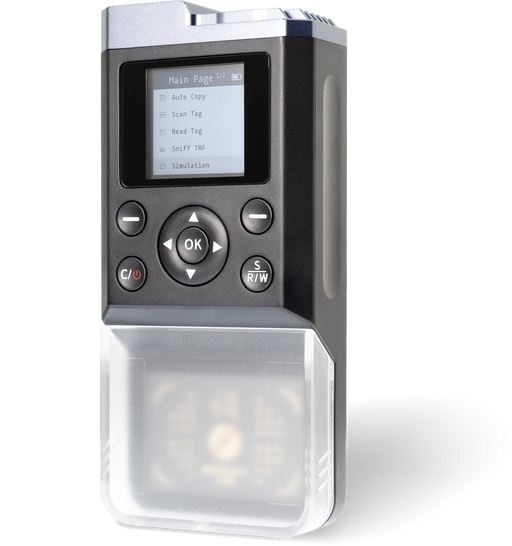
ICopy-XS
From
Prezzo originale
€375.00
-
Prezzo originale
€529.00
Prezzo originale
€375.00
€375.00
-
€529.00
Prezzo attuale
€375.00
ICopy-X è un potente dispositivo di clonazione RFID portatile.
Costruito sulla base del potente Proxmark 3, la sua interfaccia facile da usare elimina il problema della clonazione RFID.
Supporta la maggior parte delle schede HF e LF presenti sul mercato ed è un must per pentester e ricercatori di sicurezza.
Non sono richieste conoscenze specialistiche, ma gli utenti esperti possono comunque accedere alla console Proxmark per eseguire operazioni avanzate.

Flipper Zero
From
Prezzo originale
€149.17
-
Prezzo originale
€236.00
Prezzo originale
€149.17
€149.17
-
€236.00
Prezzo attuale
€149.17
Potente, tascabile. Il Flipper Zero è il multiutensile definitivo per geek, pentester e appassionati di hardware.
Clienti all'ingrosso: consultate la nostra pagina dedicata alla vendita all'ingrosso.

Pacchetto di
From
Prezzo originale
€90.00
Prezzo originale
€90.00
-
Prezzo originale
€525.00
Prezzo originale
€90.00
Prezzo attuale
€75.00
€75.00
-
€400.00
Prezzo attuale
€75.00
Confezioni di tag RFID curate per ogni esigenza: Risparmiate fino a €160!
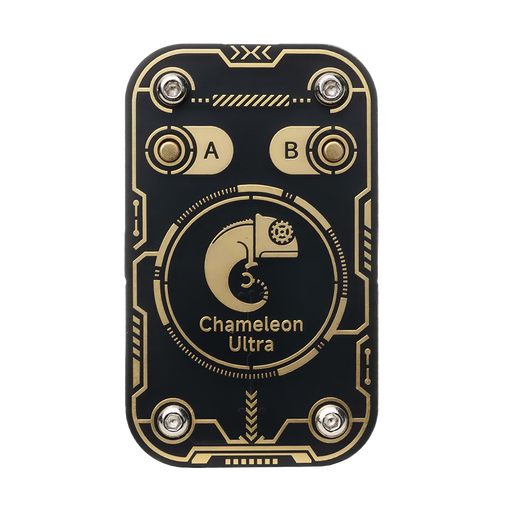
Camaleonte Ultra
Prezzo originale
€129.00
-
Prezzo originale
€129.00
Prezzo originale
€129.00
€129.00
-
€129.00
Prezzo attuale
€129.00
Il Chameleon Ultra è il dispositivo di emulazione RFID più piccolo al mondo: emulazione a bassa e alta frequenza, funzionalità complete di lettura e scrittura, tecniche di cracking all’avanguardia, controllo wireless: il tutto racchiuso in un dispositivo delle dimensioni di un portachiavi e completamente open source.

Rilevatore di
Prezzo originale
€24.95
-
Prezzo originale
€24.95
Prezzo originale
€24.95
€24.95
-
€24.95
Prezzo attuale
€24.95
L'unico rilevatore di campi RFID tri-band al mondo. Rileva e identifica lettori e campi UHF, HF e LF.
Completamente passivo - non richiede batterie - consente una rapida identificazione della presenza di RFID.

Sistema di
Prezzo originale
€895.00
-
Prezzo originale
€895.00
Prezzo originale
€895.00
€895.00
-
€895.00
Prezzo attuale
€895.00
Il mitico skimmer RFID iClass a lungo raggio è finalmente disponibile.
Fino a 45 cm di portata reale. Gestisci tutto dal tuo telefono: acquisizione, analisi e persino clonazione wireless tramite Proxmark.
Hardware professionale. Sviluppo attivo. Open source.

Sistema di
Prezzo originale
€825.00
-
Prezzo originale
€825.00
Prezzo originale
€825.00
€825.00
-
€825.00
Prezzo attuale
€825.00
Il mitico skimmer RFID a lungo raggio 125KHz è finalmente disponibile.
Fino a 60 cm di portata reale. Gestisci tutto dal tuo telefono: acquisizione, analisi e persino clonazione wireless tramite Proxmark.
Hardware professionale. Sviluppo attivo. Open source.

Lettore di
From
Prezzo originale
€125.00
-
Prezzo originale
€685.00
Prezzo originale
€125.00
€125.00
-
€685.00
Prezzo attuale
€125.00
Raccogliete istantaneamente credenziali RFID e PIN con lettori esca non rilevabili e rapidamente implementabili.
Implementazione in pochi secondi. Gestite tutto dal vostro telefono: acquisizione, analisi e persino clonazione wireless tramite Proxmark.
Hardware professionale. Sviluppo attivo. Open source.

Misuratore di
Prezzo originale
€80.00
-
Prezzo originale
€80.00
Prezzo originale
€80.00
€80.00
-
€80.00
Prezzo attuale
€80.00
Dispositivo calibrato ISO per la misurazione accurata dei campi RFID a 13,56 MHz.
Completamente passivo, non richiede batterie.
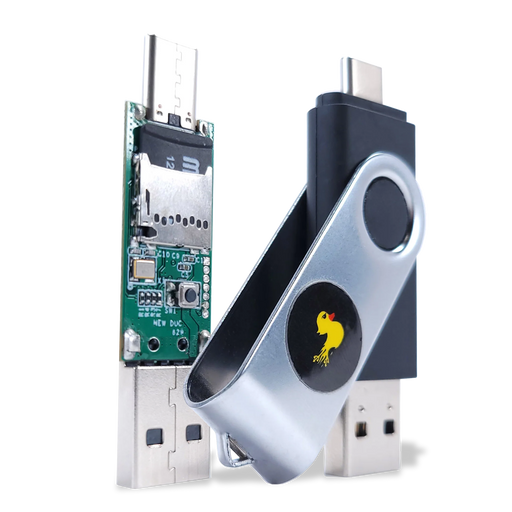
Rubber Ducky
Prezzo originale
€150.00
-
Prezzo originale
€150.00
Prezzo originale
€150.00
€150.00
-
€150.00
Prezzo attuale
€150.00
World famous USB Keystroke Injection Device. What you could do in minutes, the Rubber Ducky does in milliseconds.
Abuse the trust that computers give to keyboards - at over 1000 words per minute.
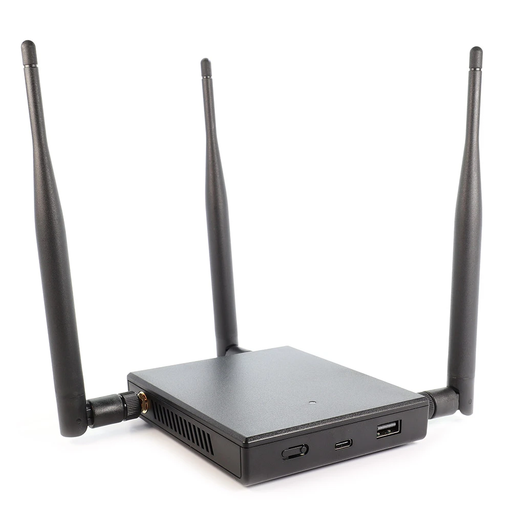
WiFi Pineapple
From
Prezzo originale
€355.00
-
Prezzo originale
€470.00
Prezzo originale
€355.00
€355.00
-
€470.00
Prezzo attuale
€355.00
World famous WiFi Man-In-The-Middle Platform. Imitate trusted networks. Click & covertly transfer clients to your Pineapple.
Perform advanced reconnaissance. Launch offensive attacks. Own the network, own the client.
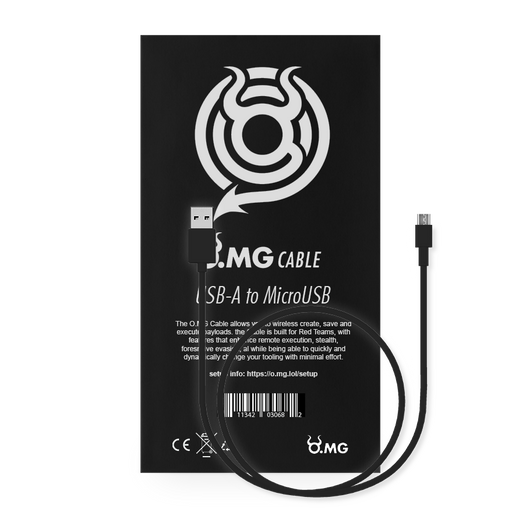
Cavo O.MG
From
Prezzo originale
€210.00
-
Prezzo originale
€295.00
Prezzo originale
€210.00
€210.00
-
€295.00
Prezzo attuale
€210.00
Soluzione completa di pentesting + payload nascosto invisibilmente in un cavo 'normale'..
Originariamente uno strumento clandestino della NSA dal costo di oltre $ 20.000, ora disponibile per tutti.

Programmatore via
Prezzo originale
€49.00
-
Prezzo originale
€49.00
Prezzo originale
€49.00
€49.00
-
€49.00
Prezzo attuale
€49.00

PiKVM v4 Plus -
Prezzo originale
€359.00
-
Prezzo originale
€359.00
Prezzo originale
€359.00
€359.00
-
€359.00
Prezzo attuale
€359.00
Strumento di accesso remoto (RAT) hardware potente e non rilevabile.
Installazione rapida e immediata, ideale per le squadre rosse.
Non rilevabile nel software: elude i firewall grazie al 3/4/5G integrato.

Alfa AWUS036ACHM
Prezzo originale
€59.00
-
Prezzo originale
€59.00
Prezzo originale
€59.00
€59.00
-
€59.00
Prezzo attuale
€59.00
Il miglior adattatore Wi-Fi per il pentesting Wi-Fi nel 2025.
Supporto Linux integrato nel kernel su tutte le distribuzioni, modalità di monitoraggio avanzate e prestazioni incredibili.
I test sul campo condotti da Lab401 mostrano un aumento della sensibilità di 5 volte rispetto agli adattatori standard.

Hak5 Wifi Pager ananas
From
Prezzo originale
€395.00
-
Prezzo originale
€395.00
Prezzo originale
€395.00
€395.00
-
€395.00
Prezzo attuale
€395.00
Il Wifi Pineapple Pager di Hak5.
Audit wireless all’avanguardia, wireless tri-band, payload e DuckyScript.
L’estetica geek per eccellenza: portatelo ovunque, agganciatelo, collegatelo e hackerate il pianeta.

O.MG Adattatore
From
Prezzo originale
€295.00
-
Prezzo originale
€295.00
Prezzo originale
€295.00
€295.00
-
€295.00
Prezzo attuale
€295.00
Il leggendario framework O.MG payload con controllo wireless, ora integrato in un cavo OTG da USB-A a USB-C.
Perfetto per garantire la massima discrezione nelle operazioni del red team e ideale per gli obiettivi telefonici.

Spina O.MG
From
Prezzo originale
€120.00
-
Prezzo originale
€165.00
Prezzo originale
€120.00
€120.00
-
€165.00
Prezzo attuale
€120.00
Il leggendario framework O.MG payload con controllo wireless, ora integrato in una chiavetta USB delle dimensioni di un portachiavi.
Non perdere mai un'opportunità di intervento: con la chiavetta O.MG Plug sarai sempre pronto!

Shark Jack Display
Prezzo originale
€185.00
-
Prezzo originale
€185.00
Prezzo originale
€185.00
€185.00
-
€185.00
Prezzo attuale
€185.00
Strumento portatile e potente per il pentesting e l’auditing su rete Ethernet. Risultati in tempo reale e payload automatici tramite schermo OLED e sistema di menu.
Audit interattivi senza necessità di un computer.

PandwaRF Rogue Pro
Prezzo originale
€579.00
Prezzo originale
€579.00
-
Prezzo originale
€579.00
Prezzo originale
€579.00
Prezzo attuale
€449.00
€449.00
-
€449.00
Prezzo attuale
€449.00
Dispositivo «tutto in uno» per l’acquisizione, la decrittografia e la trasmissione del telecomando, destinato alla clonazione automatizzata dei telecomandi.
Supporta codici fissi e a rotazione, inversione del segnale e attacchi brute force altamente ottimizzati.
Progettato specificamente per pentester, revisori della sicurezza e squadre delle forze dell’ordine.

Lama RF 2.0
From
Prezzo originale
€749.00
Prezzo originale
€749.00
-
Prezzo originale
€949.00
Prezzo originale
€749.00
Prezzo attuale
€649.00
€649.00
-
€899.00
Prezzo attuale
€649.00
The bladeRF is the ultimate SDR platform for pentesters and researchers.
MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more.
MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more.

KrakenSDR
Prezzo originale
€799.00
-
Prezzo originale
€799.00
Prezzo originale
€799.00
€799.00
-
€799.00
Prezzo attuale
€799.00
Individua e rintraccia senza problemi i segnali radio da 100MHz a 1GHz+.
Include un software di analisi desktop avanzato e un'applicazione mobile per la localizzazione GPS turn-by-turn.


SignalSDR Pro
Prezzo originale
€1,100.00
-
Prezzo originale
€1,100.00
Prezzo originale
€1,100.00
€1,100.00
-
€1,100.00
Prezzo attuale
€1,100.00
Piattaforma SDR potente e portatile: esegua e verifichi le stazioni base 5G. Emuli l’hardware USRP e ADALM-PLUTO.
Hardware, prestazioni e funzionalità eccezionali a un prezzo senza pari.

HackRF Pro
Prezzo originale
€400.00
-
Prezzo originale
€400.00
Prezzo originale
€400.00
€400.00
-
€400.00
Prezzo attuale
€400.00
HackRF Pro mette a disposizione di tutti funzionalità avanzate di ricerca SDR e RF.
Osservate, acquisite, decodificate e riproducete praticamente qualsiasi segnale radio. Manipolate il segnale GPS. Acquisite e riproducete i segnali dei telecomandi e molto altro ancora.

Condensatore di
Prezzo originale
€65.00
-
Prezzo originale
€65.00
Prezzo originale
€65.00
€65.00
-
€65.00
Prezzo attuale
€65.00
Aumentate notevolmente le prestazioni SubGHz del vostro Flipper: fino a 100 mW di potenza in ricezione (RX) e trasmissione (TX)!

Feberis Pro
Prezzo originale
€90.00
-
Prezzo originale
€90.00
Prezzo originale
€90.00
€90.00
-
€90.00
Prezzo attuale
€90.00
L'unico accessorio per il pentesting RF di cui ha bisogno per Flipper: RF, Wi-Fi, BLE, IoT e GPS.
Prestazioni 10 volte superiori rispetto ai moduli integrati di FlipperZero.

Lab401 Guscio rigido per Flipper Zero
Prezzo originale
€29.95
-
Prezzo originale
€29.95
Prezzo originale
€29.95
€29.95
-
€29.95
Prezzo attuale
€29.95
Esistono quattro fattori che possono danneggiare Flipper: cadute accidentali, accessori di dimensioni eccessive, pin GPIO danneggiati e fusibili bruciati.
Lab401 HardShell offre una protezione completa per il tuo Flipper Zero grazie a tre livelli di protezione fisica ed elettrica.

Pirata
From
Prezzo originale
€59.00
-
Prezzo originale
€89.00
Prezzo originale
€59.00
€59.00
-
€89.00
Prezzo attuale
€59.00
Sostituite tutti i vostri strumenti di hacking hardware con uno solo: il Bus Pirate v5.
Dieci anni di sviluppo e di esperienza accumulati in un unico incredibile dispositivo.

WHIDBoard Pro
Prezzo originale
€295.00
-
Prezzo originale
€295.00
Prezzo originale
€295.00
€295.00
-
€295.00
Prezzo attuale
€295.00
Soluzione completa di toolkit per l'analisi forense professionale e l'audit offensivo dell'hardware.
"Laboratorio in una scatola": tutto l'hardware di cui ha bisogno, tutto il software di cui ha bisogno.

Project Reboot:
From
Prezzo originale
€102.50
-
Prezzo originale
€125.50
Prezzo originale
€102.50
€102.50
-
€125.50
Prezzo attuale
€102.50
Imparate l’hacking hardware in modo semplice, progressivo e divertente con il Progetto Reboot.
Superate le sfide progressive relative a UART, SPI, I2C e Bluetooth per riportare in vita il vostro robot.
Tutorial e guide complete che trattano teoria, principi, tecniche e strumenti.

Lock Bypass Kit
Prezzo originale
€110.00
-
Prezzo originale
€110.00
Prezzo originale
€110.00
€110.00
-
€110.00
Prezzo attuale
€110.00
Strumenti per il bypass delle serrature destinati a pentester e red team che necessitano di un accesso rapido, privo di rischi e senza complicazioni.
Sei strumenti «indispensabili» coprono il 90% degli scenari sul campo: aggiramento di porte con chiusura a scatto, serrature a combinazione, cassette portachiavi, lucchetti e altro ancora.

Lockpick Kit
Prezzo originale
€49.95
-
Prezzo originale
€49.95
Prezzo originale
€49.95
€49.95
-
€49.95
Prezzo attuale
€49.95
Tutti gli strumenti necessari per scassinare efficacemente sul campo serrature a cilindro e a lamelle.
Questo è il kit che utilizziamo quotidianamente: niente fronzoli, niente strumenti inutili.
Ogni strumento ha uno scopo specifico; il kit copre quasi ogni scenario che potrete incontrare durante un audit.

Key Molding Kit
Prezzo originale
€129.00
-
Prezzo originale
€129.00
Prezzo originale
€129.00
€129.00
-
€129.00
Prezzo attuale
€129.00
Create duplicati in metallo perfetti delle chiavi sul campo in meno di dieci minuti.
Ideale per pentester e red team: le impronte delle chiavi possono essere salvate in meno di cinque minuti e successivamente replicate in metallo.
| Product Title | Description | Price | Qty | |
|---|---|---|---|---|
 Save up to €50.00 |
Proxmark 3 RDV4.01 | The Proxmark 3 is the ultimate RFID platform for pentesters and researchers. Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand. | From €329.00 | |
 Save up to €5.01 |
Lettore/Scrittore RFID USB DL533N | Lab401's DL533N is a 13.56MHz LibNFC Compatible RFID Reader/Writer multi-tool in a USB-Stick.Supports all 13.56MHz Lab401 cards. Read, write, crack, dump, modify, emulate with this powerful tool. | €49.99 | |
 |
ICopy-XS | ICopy-X è un potente dispositivo di clonazione RFID portatile.Costruito sulla base del potente Proxmark 3, la sua interfaccia facile da usare elimina il problema della clonazione RFID.Supporta la maggior parte delle schede HF e LF presenti sul mercato ed è un must per pentester e ricercatori di sicurezza.Non sono richieste conoscenze specialistiche, ma gli utenti esperti possono comunque accedere alla console Proxmark per eseguire operazioni avanzate. | From €375.00 | |
 |
Flipper Zero | Potente, tascabile. Il Flipper Zero è il multiutensile definitivo per geek, pentester e appassionati di hardware.Clienti all'ingrosso: consultate la nostra pagina dedicata alla vendita all'ingrosso. | From €149.17 | |
 Save up to €125.00 |
Pacchetto di etichette RFID Pentester | Confezioni di tag RFID curate per ogni esigenza: Risparmiate fino a €160! | From €75.00 | |
 |
Camaleonte Ultra | Il Chameleon Ultra è il dispositivo di emulazione RFID più piccolo al mondo: emulazione a bassa e alta frequenza, funzionalità complete di lettura e scrittura, tecniche di cracking all’avanguardia, controllo wireless: il tutto racchiuso in un dispositivo delle dimensioni di un portachiavi e completamente open source. | €129.00 | |
 |
Rilevatore di campo RFID LF/HF/UHF | L'unico rilevatore di campi RFID tri-band al mondo. Rileva e identifica lettori e campi UHF, HF e LF.Completamente passivo - non richiede batterie - consente una rapida identificazione della presenza di RFID. | €24.95 | |
 |
Sistema di acquisizione RFID iCLASS a lungo raggio | Il mitico skimmer RFID iClass a lungo raggio è finalmente disponibile.Fino a 45 cm di portata reale. Gestisci tutto dal tuo telefono: acquisizione, analisi e persino clonazione wireless tramite Proxmark.Hardware professionale. Sviluppo attivo. Open source. | €895.00 | |
 |
Sistema di acquisizione a lungo raggio MaxiProx 5375 125KHz | Il mitico skimmer RFID a lungo raggio 125KHz è finalmente disponibile.Fino a 60 cm di portata reale. Gestisci tutto dal tuo telefono: acquisizione, analisi e persino clonazione wireless tramite Proxmark.Hardware professionale. Sviluppo attivo. Open source. | €825.00 | |
 |
Lettore di esche furtive | Raccogliete istantaneamente credenziali RFID e PIN con lettori esca non rilevabili e rapidamente implementabili.Implementazione in pochi secondi. Gestite tutto dal vostro telefono: acquisizione, analisi e persino clonazione wireless tramite Proxmark.Hardware professionale. Sviluppo attivo. Open source. | From €375.00 | |
 |
Misuratore di intensità di campo RFID a 13,56 MHZ | Dispositivo calibrato ISO per la misurazione accurata dei campi RFID a 13,56 MHz.Completamente passivo, non richiede batterie. | €80.00 | |
 |
Rubber Ducky | World famous USB Keystroke Injection Device. What you could do in minutes, the Rubber Ducky does in milliseconds.Abuse the trust that computers give to keyboards - at over 1000 words per minute. | €150.00 | |
 |
WiFi Pineapple Mark VII | World famous WiFi Man-In-The-Middle Platform. Imitate trusted networks. Click & covertly transfer clients to your Pineapple.Perform advanced reconnaissance. Launch offensive attacks. Own the network, own the client. | From €355.00 | |
 |
Cavo O.MG | Soluzione completa di pentesting + payload nascosto invisibilmente in un cavo 'normale'.. Originariamente uno strumento clandestino della NSA dal costo di oltre $ 20.000, ora disponibile per tutti. | From €295.00 | |
 |
Programmatore via cavo O.MG (USB A) | Introduzione Il cavo O.MG ha l'aspetto di un normale cavo USB con un segreto molto nascosto. Invisibilment... | €49.00 | |
 |
PiKVM v4 Plus - Hardware RAT | Strumento di accesso remoto (RAT) hardware potente e non rilevabile.Installazione rapida e immediata, ideale per le squadre rosse.Non rilevabile nel software: elude i firewall grazie al 3/4/5G integrato. | €359.00 | |
 |
Alfa AWUS036ACHM | Il miglior adattatore Wi-Fi per il pentesting Wi-Fi nel 2025.Supporto Linux integrato nel kernel su tutte le distribuzioni, modalità di monitoraggio avanzate e prestazioni incredibili.I test sul campo condotti da Lab401 mostrano un aumento della sensibilità di 5 volte rispetto agli adattatori standard. | €59.00 | |
 |
Hak5 Wifi Pager ananas | Il Wifi Pineapple Pager di Hak5.Audit wireless all’avanguardia, wireless tri-band, payload e DuckyScript. L’estetica geek per eccellenza: portatelo ovunque, agganciatelo, collegatelo e hackerate il pianeta. | From €395.00 | |
 |
O.MG Adattatore Elite | Il leggendario framework O.MG payload con controllo wireless, ora integrato in un cavo OTG da USB-A a USB-C.Perfetto per garantire la massima discrezione nelle operazioni del red team e ideale per gli obiettivi telefonici. | From €295.00 | |
 |
Spina O.MG | Il leggendario framework O.MG payload con controllo wireless, ora integrato in una chiavetta USB delle dimensioni di un portachiavi.Non perdere mai un'opportunità di intervento: con la chiavetta O.MG Plug sarai sempre pronto! | From €120.00 | |
 |
Shark Jack Display | Strumento portatile e potente per il pentesting e l’auditing su rete Ethernet. Risultati in tempo reale e payload automatici tramite schermo OLED e sistema di menu.Audit interattivi senza necessità di un computer. | €185.00 | |
 Save up to €130.00 |
PandwaRF Rogue Pro | Dispositivo «tutto in uno» per l’acquisizione, la decrittografia e la trasmissione del telecomando, destinato alla clonazione automatizzata dei telecomandi.Supporta codici fissi e a rotazione, inversione del segnale e attacchi brute force altamente ottimizzati.Progettato specificamente per pentester, revisori della sicurezza e squadre delle forze dell’ordine. | €449.00 | |
 Save up to €100.00 |
Lama RF 2.0 Micro xA4 | The bladeRF is the ultimate SDR platform for pentesters and researchers. MITM GSM traffic. Manipulate GPS. Capture and replay Remote Controls, and much more. | From €649.00 | |
 |
KrakenSDR | Individua e rintraccia senza problemi i segnali radio da 100MHz a 1GHz+.Include un software di analisi desktop avanzato e un'applicazione mobile per la localizzazione GPS turn-by-turn. | €799.00 | |
 |
TinySA | Identifica rapidamente i segnali di destinazione con facilità; trova i dispositivi di trasmissione.Un must per gli appassionati di SDR, IoT e RF. | €163.00 | |
 |
SignalSDR Pro | Piattaforma SDR potente e portatile: esegua e verifichi le stazioni base 5G. Emuli l’hardware USRP e ADALM-PLUTO.Hardware, prestazioni e funzionalità eccezionali a un prezzo senza pari. | €1,100.00 | |
 |
HackRF Pro | HackRF Pro mette a disposizione di tutti funzionalità avanzate di ricerca SDR e RF.Osservate, acquisite, decodificate e riproducete praticamente qualsiasi segnale radio. Manipolate il segnale GPS. Acquisite e riproducete i segnali dei telecomandi e molto altro ancora. | €400.00 | |
 |
Condensatore di flusso | Aumentate notevolmente le prestazioni SubGHz del vostro Flipper: fino a 100 mW di potenza in ricezione (RX) e trasmissione (TX)! | €65.00 | |
 |
Feberis Pro | L'unico accessorio per il pentesting RF di cui ha bisogno per Flipper: RF, Wi-Fi, BLE, IoT e GPS.Prestazioni 10 volte superiori rispetto ai moduli integrati di FlipperZero. | €90.00 | |
 |
Lab401 Guscio rigido per Flipper Zero | Esistono quattro fattori che possono danneggiare Flipper: cadute accidentali, accessori di dimensioni eccessive, pin GPIO danneggiati e fusibili bruciati.Lab401 HardShell offre una protezione completa per il tuo Flipper Zero grazie a tre livelli di protezione fisica ed elettrica. | €29.95 | |
 |
Pirata dell'autobus 5 | Sostituite tutti i vostri strumenti di hacking hardware con uno solo: il Bus Pirate v5.Dieci anni di sviluppo e di esperienza accumulati in un unico incredibile dispositivo. | From €89.00 | |
 |
WHIDBoard Pro | Soluzione completa di toolkit per l'analisi forense professionale e l'audit offensivo dell'hardware. "Laboratorio in una scatola": tutto l'hardware di cui ha bisogno, tutto il software di cui ha bisogno. | €295.00 | |
 |
Project Reboot: Scheda target hardware | Imparate l’hacking hardware in modo semplice, progressivo e divertente con il Progetto Reboot.Superate le sfide progressive relative a UART, SPI, I2C e Bluetooth per riportare in vita il vostro robot.Tutorial e guide complete che trattano teoria, principi, tecniche e strumenti. | From €102.50 | |
 |
Lock Bypass Kit | Strumenti per il bypass delle serrature destinati a pentester e red team che necessitano di un accesso rapido, privo di rischi e senza complicazioni.Sei strumenti «indispensabili» coprono il 90% degli scenari sul campo: aggiramento di porte con chiusura a scatto, serrature a combinazione, cassette portachiavi, lucchetti e altro ancora. | €110.00 | |
 |
Lockpick Kit | Tutti gli strumenti necessari per scassinare efficacemente sul campo serrature a cilindro e a lamelle.Questo è il kit che utilizziamo quotidianamente: niente fronzoli, niente strumenti inutili.Ogni strumento ha uno scopo specifico; il kit copre quasi ogni scenario che potrete incontrare durante un audit. | €49.95 | Sold out |
 |
Key Molding Kit | Create duplicati in metallo perfetti delle chiavi sul campo in meno di dieci minuti.Ideale per pentester e red team: le impronte delle chiavi possono essere salvate in meno di cinque minuti e successivamente replicate in metallo. | €129.00 |
Trova lo strumento giusto
Descrivi ciò di cui hai bisogno e la nostra IA ti consiglierà i prodotti migliori.