Produkte

MIFARE Ultralight®
Ursprünglicher Preis
€21.95
-
Ursprünglicher Preis
€21.95
Ursprünglicher Preis
€21.95
€21.95
-
€21.95
Aktueller Preis
€21.95

MIFARE Ultralight®
Ursprünglicher Preis
€21.95
-
Ursprünglicher Preis
€21.95
Ursprünglicher Preis
€21.95
€21.95
-
€21.95
Aktueller Preis
€21.95

MIFARE Ultralight®
Ursprünglicher Preis
€4.99
-
Ursprünglicher Preis
€4.99
Ursprünglicher Preis
€4.99
€4.99
-
€4.99
Aktueller Preis
€4.99
Foto dient nur zur Veranschaulichung: eine Karte pro Packung.

MIFARE Ultralight®
Ursprünglicher Preis
€4.99
-
Ursprünglicher Preis
€4.99
Ursprünglicher Preis
€4.99
€4.99
-
€4.99
Aktueller Preis
€4.99
Foto dient nur zur Veranschaulichung: eine Karte pro Packung.

MIFARE Ultralight®
Ursprünglicher Preis
€21.95
-
Ursprünglicher Preis
€21.95
Ursprünglicher Preis
€21.95
€21.95
-
€21.95
Aktueller Preis
€21.95
Photo for reference only: one card per pack.

Multi-RFID
Ursprünglicher Preis
€49.00
Ursprünglicher Preis
€49.00
-
Ursprünglicher Preis
€49.00
Ursprünglicher Preis
€49.00
Aktueller Preis
€25.00
€25.00
-
€25.00
Aktueller Preis
€25.00
Must have RFID tool: Six RFID tags on your keychain.
3x MIFARE Classic® Compatible 1K UID Modifiable DirectWrite / Gen2 tags (Android Compatible)
3x Low Frequency T5577 tags

NanoVNA
Ursprünglicher Preis
€110.00
-
Ursprünglicher Preis
€110.00
Ursprünglicher Preis
€110.00
€110.00
-
€110.00
Aktueller Preis
€110.00
Messen, optimieren und debuggen Sie Antennenkonfigurationen im Handumdrehen mit diesem erschwinglichen, tragbaren und leistungsstarken VNA.
Ein Muss für SDR-, IoT- und HF-Begeisterte.

NFC-Booster-Antenne
Ursprünglicher Preis
€10.00
-
Ursprünglicher Preis
€10.00
Ursprünglicher Preis
€10.00
€10.00
-
€10.00
Aktueller Preis
€10.00
Unverzichtbare RFID-Verbesserung für FlipperZero.
Steigern Sie die bestehende Leistung Ihres Flippers: bis zu doppelte Lesereichweiten.
Passiv, keine Batterien erforderlich: einfach reine Physik!

NFC-Reichweitenverlängerer
Ursprünglicher Preis
€75.00
-
Ursprünglicher Preis
€75.00
Ursprünglicher Preis
€75.00
€75.00
-
€75.00
Aktueller Preis
€75.00
Unverzichtbare RFID-Verbesserung mit doppeltem Nutzen für FlipperZero.
Steigern Sie die vorhandene Leistung Ihres Flippers: bis zu doppelte Lesereichweiten.
Erweitern Sie den Lesebereich mit der externen Antenne.
Passiv, keine Batterien erforderlich: einfach Physik in Aktion!

NFCKill
Ursprünglicher Preis
€265.00
Ursprünglicher Preis
€265.00
-
Ursprünglicher Preis
€265.00
Ursprünglicher Preis
€265.00
Aktueller Preis
€229.00
€229.00
-
€229.00
Aktueller Preis
€229.00
Securely destroy RFID tags. Test failure modes of RFID hardware. Audit RFID systems for fire compliance.
Use to disable RFID stickers / labels embedded in products. Fuzz RFID Access control systems.

NTAG® 213
Ursprünglicher Preis
€14.99
-
Ursprünglicher Preis
€14.99
Ursprünglicher Preis
€14.99
€14.99
-
€14.99
Aktueller Preis
€14.99
Foto nur als Referenz: eine Karte pro Packung.

O.MG Adapter
Von
Ursprünglicher Preis
€295.00
-
Ursprünglicher Preis
€295.00
Ursprünglicher Preis
€295.00
€295.00
-
€295.00
Aktueller Preis
€295.00
Das legendäre O.MG-Payload-Framework mit drahtloser Steuerung – jetzt in einem USB-A-zu-USB-C-OTG-Kabel integriert.
Perfekte Tarnung für Ihre Red-Team-Einsätze – und ideal für Telefonziele.
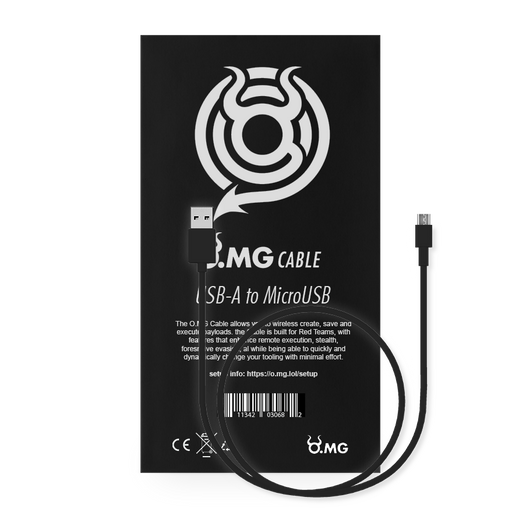
O.MG Kabel
Von
Ursprünglicher Preis
€210.00
-
Ursprünglicher Preis
€295.00
Ursprünglicher Preis
€210.00
€210.00
-
€295.00
Aktueller Preis
€210.00
Komplettlösung aus Pentesting + Nutzlast unsichtbar in einem „normalen“ Kabel versteckt.
Ursprünglich ein geheimes NSA-Tool, das über 20.000 US-Dollar kostete – jetzt für jedermann verfügbar.

O.MG Kabel Pack
Von
Ursprünglicher Preis
€730.00
Ursprünglicher Preis
€730.00
-
Ursprünglicher Preis
€1,190.00
Ursprünglicher Preis
€730.00
Aktueller Preis
€710.00
€710.00
-
€1,170.00
Aktueller Preis
€710.00

O.MG
Ursprünglicher Preis
€49.00
-
Ursprünglicher Preis
€49.00
Ursprünglicher Preis
€49.00
€49.00
-
€49.00
Aktueller Preis
€49.00

O.MG Detektor für
Ursprünglicher Preis
€69.00
-
Ursprünglicher Preis
€69.00
Ursprünglicher Preis
€69.00
€69.00
-
€69.00
Aktueller Preis
€69.00

O.MG Stecker
Von
Ursprünglicher Preis
€120.00
-
Ursprünglicher Preis
€165.00
Ursprünglicher Preis
€120.00
€120.00
-
€165.00
Aktueller Preis
€120.00
Das legendäre O.MG-Payload-Framework mit drahtloser Steuerung – jetzt in einem USB-Stecker in Schlüsselanhängergröße integriert.
Verpassen Sie keine Gelegenheit mehr – mit dem O.MG Plug sind Sie immer vorbereitet!

O.MG Entblocker
Von
Ursprünglicher Preis
€210.00
-
Ursprünglicher Preis
€210.00
Ursprünglicher Preis
€210.00
€210.00
-
€210.00
Aktueller Preis
€210.00
Das legendäre O.MG-Payload-Framework mit drahtloser Steuerung – jetzt in einem USB-Datenblocker-Gerät integriert.
Perfekte Tarnung für Ihre Red-Team-Einsätze.

OperaCake für
Ursprünglicher Preis
€190.00
-
Ursprünglicher Preis
€190.00
Ursprünglicher Preis
€190.00
€190.00
-
€190.00
Aktueller Preis
€190.00
Schalten Sie automatisch zwischen bis zu 8x externen Antennen oder 4x externen Filtern auf Ihrem HackRF One um!

Packet Squirrel
Ursprünglicher Preis
€180.00
-
Ursprünglicher Preis
€180.00
Ursprünglicher Preis
€180.00
€180.00
-
€180.00
Aktueller Preis
€180.00
Das Packet Squirrel ist ein miniaturisiertes „Man-in-the-Middle“-Multitool. Es verfügt über mehrere konfigurierbare Payloads.
Es wurde entwickelt, um in Zielnetzwerke einzudringen, und ist ein kompakter Linux-Computer mit vollem Funktionsumfang, den Sie per Schalterbetätigung steuern können.

Packet Squirrel
Ursprünglicher Preis
€19.95
-
Ursprünglicher Preis
€19.95
Ursprünglicher Preis
€19.95
€19.95
-
€19.95
Aktueller Preis
€19.95
Offizieller Pocket Guide für den Packet Squirrel Mark II.
Alles, was Sie wissen müssen - von den Grundlagen des Geräts bis zu Nutzdaten und Skripten.

Packet Squirrel
Ursprünglicher Preis
€49.00
-
Ursprünglicher Preis
€49.00
Ursprünglicher Preis
€49.00
€49.00
-
€49.00
Aktueller Preis
€49.00
Alles, was man über das Abhören und Manipulieren von Netzen wissen muss.
292 Seiten, zahlreiche praktische Übungen und Projekte.

PandwaRF Kaiju
Von
Ursprünglicher Preis
€290.00
-
Ursprünglicher Preis
€5,799.00
Ursprünglicher Preis
€290.00
€290.00
-
€5,799.00
Aktueller Preis
€290.00
Kaiju Pro verarbeitet Signalaufzeichnungen von Rolling-Code-Fernbedienungen (einschließlich aller SDR-, FlipperZero- oder PandwaRF-Geräte) und entschlüsselt diese: Generieren Sie zukünftige Codes, klonen Sie Fernbedienungen, invertieren Sie Signale und vieles mehr.
Wenn Sie mit Fernbedienungen oder Rolling-Code-Systemen arbeiten, benötigen Sie Kaiju Pro.

PandwaRF Marauder
Ursprünglicher Preis
€979.00
Ursprünglicher Preis
€979.00
-
Ursprünglicher Preis
€979.00
Ursprünglicher Preis
€979.00
Aktueller Preis
€790.00
€790.00
-
€790.00
Aktueller Preis
€790.00
Der Marauder ist ein fortschrittliches, autonomes Gerät zur verdeckten Erfassung von RF- und Fernsteuerungssignalen („Dead-Drop“).
Er lässt sich in das PandwaRF-Ökosystem integrieren und bietet Funktionen zur Analyse, Entschlüsselung, Generierung und Signalinversion für die meisten Systeme mit rollendem und festem Code.
Unverzichtbar für Penetrationstester und Strafverfolgungsbehörden bei der Signalaufklärung.

PandwaRF Rogue Pro
Ursprünglicher Preis
€579.00
Ursprünglicher Preis
€579.00
-
Ursprünglicher Preis
€579.00
Ursprünglicher Preis
€579.00
Aktueller Preis
€449.00
€449.00
-
€449.00
Aktueller Preis
€449.00
All-in-One-Gerät zum Erfassen, Entschlüsseln und Übertragen von Fernbedienungssignalen für das automatisierte Klonen von Fernbedienungen.
Unterstützt Fest- und Rolling-Code, Signalumkehr und hochoptimierte Brute-Force-Angriffe.
Speziell entwickelt für Penetrationstester, Sicherheitsprüfer und Strafverfolgungsbehörden.

Phantom Drive
Ursprünglicher Preis
€49.95
-
Ursprünglicher Preis
€49.95
Ursprünglicher Preis
€49.95
€49.95
-
€49.95
Aktueller Preis
€49.95
Verwenden Sie die Verschlüsselung für Ihre Daten und schützen Sie sie vor neugierigen Blicken.
Standardmäßig handelt es sich um einen gewöhnlichen USB-Stick. Nach der Authentifizierung wird eine versteckte, mit Verschlüsselung ausgestattete Partition geladen.
Keine komplexe Einrichtung, keine Treiber und keine Software erforderlich.

PiKVM v4 Plus -
Ursprünglicher Preis
€359.00
-
Ursprünglicher Preis
€359.00
Ursprünglicher Preis
€359.00
€359.00
-
€359.00
Aktueller Preis
€359.00
Leistungsstarkes, nicht nachweisbares Hardware Remote Access Tool (RAT).
Schnelle, sofortige Installation, ideal für Red-Team-Einsätze.
Unauffindbar in Software - umgeht Firewalls mit eingebautem 3/4/5G.
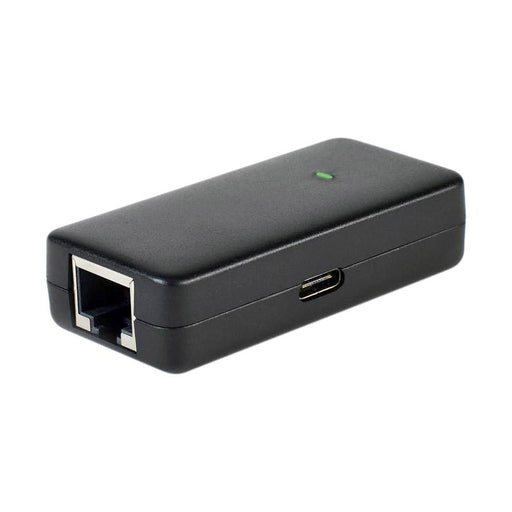
Plunder Bug
Ursprünglicher Preis
€195.00
-
Ursprünglicher Preis
€195.00
Ursprünglicher Preis
€195.00
€195.00
-
€195.00
Aktueller Preis
€195.00
The ultimate LAN-tapping device. Supports Passive Monitoring & Active Infiltration over USB-C.
Cross platform, compact, powerful: the Plunder Bug has earned its title as the must-have network sniffer.

Taschen-USB-Netzteil
Ursprünglicher Preis
€19.99
-
Ursprünglicher Preis
€19.99
Ursprünglicher Preis
€19.99
€19.99
-
€19.99
Aktueller Preis
€19.99
Ditch powerbricks, level-shifters and adaptors for life. Run all your devices via this compact & precise USB Power Supply.
Runs off anything USB (USB-C/USB-A/MicroUSB) and outputs 0 - 30V @ 0 - 2A.

PPE 2-in-1
Ursprünglicher Preis
€30.00
-
Ursprünglicher Preis
€30.00
Ursprünglicher Preis
€30.00
€30.00
-
€30.00
Aktueller Preis
€30.00
Dual Channel, USB-C powered LiPo charger for your Stealth Decoy Reader batteries.

PPE Long Range
Ursprünglicher Preis
€255.00
-
Ursprünglicher Preis
€255.00
Ursprünglicher Preis
€255.00
€255.00
-
€255.00
Aktueller Preis
€255.00
Built to meet the demanding "all-devices, all day" requirements for your RFID pentests.
Designed to work with the RFID Long Range readers, and keep all your gear charged.

PPE Stealth Decoy
Ursprünglicher Preis
€15.00
-
Ursprünglicher Preis
€15.00
Ursprünglicher Preis
€15.00
€15.00
-
€15.00
Aktueller Preis
€15.00
High-performance spare battery for your Stealth Decoy Readers.

Project Reboot:
Von
Ursprünglicher Preis
€102.50
-
Ursprünglicher Preis
€125.50
Ursprünglicher Preis
€102.50
€102.50
-
€125.50
Aktueller Preis
€102.50
Lernen Sie mit dem Projekt Reboot auf einfache, schrittweise und unterhaltsame Weise, wie man Hardware hackt.
Meistern Sie anspruchsvolle UART-, SPI-, I2C- und Bluetooth-Herausforderungen, um Ihren Roboter wieder zum Leben zu erwecken.
Umfassende Tutorials und Schritt-für-Schritt-Anleitungen, die Theorie, Grundlagen, Techniken und Werkzeuge abdecken.

Proxmark 3 RDV4 -
Ursprünglicher Preis
€99.00
-
Ursprünglicher Preis
€99.00
Ursprünglicher Preis
€99.00
€99.00
-
€99.00
Aktueller Preis
€99.00

Proxmark 3 RDV4 -
Ursprünglicher Preis
€19.95
-
Ursprünglicher Preis
€19.95
Ursprünglicher Preis
€19.95
€19.95
-
€19.95
Aktueller Preis
€19.95
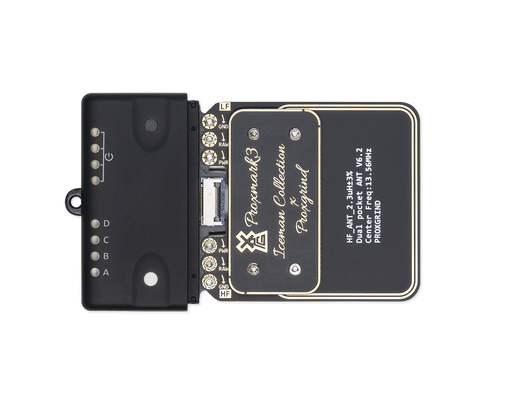
Proxmark 3 RDV4.01
Von
Ursprünglicher Preis
€339.00
Ursprünglicher Preis
€339.00
-
Ursprünglicher Preis
€579.00
Ursprünglicher Preis
€339.00
Aktueller Preis
€329.00
€329.00
-
€529.00
Aktueller Preis
€329.00
The Proxmark 3 is the ultimate RFID platform for pentesters and researchers.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand.
| Produkttitel | Beschreibung | Preis | Anzahl | |
|---|---|---|---|---|
 |
MIFARE Ultralight® C kompatibles Blanko-Tag | MIFARE Ultralight® C-kompatibel Kompatibel mit dem iCopy-X. iCopy-X Referenz: UL-C Karten werden ohne Druck / weiß ge... | €21.95 | |
 |
MIFARE Ultralight® Kompatibler Blankoanhänger | MIFARE Ultralight® Kompatibel Kompatibel mit dem iCopy-X. iCopy-X Referenz: UL Karten werden ohne Druck / weiß gelief... | €21.95 | |
 |
MIFARE Ultralight® Kompatibel Direkt schreibende UID | Foto dient nur zur Veranschaulichung: eine Karte pro Packung. | €4.99 | |
 |
MIFARE Ultralight® Kompatibel UID Veränderbar | Foto dient nur zur Veranschaulichung: eine Karte pro Packung. | €4.99 | |
 |
MIFARE Ultralight® EV1 kompatibles Blanko-Tag | Photo for reference only: one card per pack. | €21.95 | |
 Bis zu €24.00 sparen |
Multi-RFID Schlüsselanhänger | Must have RFID tool: Six RFID tags on your keychain.3x MIFARE Classic® Compatible 1K UID Modifiable DirectWrite / Gen2 tags (Android Compatible)3x Low Frequency T5577 tags | €25.00 | |
 |
NanoVNA | Messen, optimieren und debuggen Sie Antennenkonfigurationen im Handumdrehen mit diesem erschwinglichen, tragbaren und leistungsstarken VNA.Ein Muss für SDR-, IoT- und HF-Begeisterte. | €110.00 | Ausverkauft |
 |
NFC-Booster-Antenne für Flipper Zero | Unverzichtbare RFID-Verbesserung für FlipperZero.Steigern Sie die bestehende Leistung Ihres Flippers: bis zu doppelte Lesereichweiten.Passiv, keine Batterien erforderlich: einfach reine Physik! | €10.00 | |
 |
NFC-Reichweitenverlängerer für Flipper Zero | Unverzichtbare RFID-Verbesserung mit doppeltem Nutzen für FlipperZero.Steigern Sie die vorhandene Leistung Ihres Flippers: bis zu doppelte Lesereichweiten.Erweitern Sie den Lesebereich mit der externen Antenne.Passiv, keine Batterien erforderlich: einfach Physik in Aktion! | €75.00 | |
 Bis zu €36.00 sparen |
NFCKill (Professionelle Version) | Securely destroy RFID tags. Test failure modes of RFID hardware. Audit RFID systems for fire compliance.Use to disable RFID stickers / labels embedded in products. Fuzz RFID Access control systems. | €229.00 | |
 |
NTAG® 213 Kompatibel Direktes Schreiben UID | Foto nur als Referenz: eine Karte pro Packung. | €14.99 | |
 |
O.MG Adapter Elite | Das legendäre O.MG-Payload-Framework mit drahtloser Steuerung – jetzt in einem USB-A-zu-USB-C-OTG-Kabel integriert.Perfekte Tarnung für Ihre Red-Team-Einsätze – und ideal für Telefonziele. | Von €295.00 | |
 |
O.MG Kabel | Komplettlösung aus Pentesting + Nutzlast unsichtbar in einem „normalen“ Kabel versteckt. Ursprünglich ein geheimes NSA-Tool, das über 20.000 US-Dollar kostete – jetzt für jedermann verfügbar. | Von €295.00 | |
 Bis zu €20.00 sparen |
O.MG Kabel Pack | Einleitung Dies ist die aktualisierte Version (2024–25) des Pakets. Das O.MG-Kabelpaket enthält alle O.MG-Kabel für j... | Von €1,170.00 | |
 |
O.MG Kabel-Programmiergerät (USB A) | Einführung Das O.MG Cable sieht aus wie ein gewöhnliches USB-Kabel mit einem hochgradig verdeckten Geheimn... | €49.00 | |
 |
O.MG Detektor für bösartige Kabel | Einführung Der O.MG Malicious Cable Detector ist ein Gerät zur Erkennung und zum Schutz vor bösartigen Kab... | €69.00 | |
 |
O.MG Stecker | Das legendäre O.MG-Payload-Framework mit drahtloser Steuerung – jetzt in einem USB-Stecker in Schlüsselanhängergröße integriert.Verpassen Sie keine Gelegenheit mehr – mit dem O.MG Plug sind Sie immer vorbereitet! | Von €120.00 | |
 |
O.MG Entblocker | Das legendäre O.MG-Payload-Framework mit drahtloser Steuerung – jetzt in einem USB-Datenblocker-Gerät integriert.Perfekte Tarnung für Ihre Red-Team-Einsätze. | Von €210.00 | |
 |
OperaCake für HackRF | Schalten Sie automatisch zwischen bis zu 8x externen Antennen oder 4x externen Filtern auf Ihrem HackRF One um! | €190.00 | Ausverkauft |
 |
Packet Squirrel (Mark II) | Das Packet Squirrel ist ein miniaturisiertes „Man-in-the-Middle“-Multitool. Es verfügt über mehrere konfigurierbare Payloads. Es wurde entwickelt, um in Zielnetzwerke einzudringen, und ist ein kompakter Linux-Computer mit vollem Funktionsumfang, den Sie per Schalterbetätigung steuern können. | €180.00 | |
 |
Packet Squirrel Pocket Guide | Offizieller Pocket Guide für den Packet Squirrel Mark II.Alles, was Sie wissen müssen - von den Grundlagen des Geräts bis zu Nutzdaten und Skripten. | €19.95 | |
 |
Packet Squirrel Lehrbuch | Alles, was man über das Abhören und Manipulieren von Netzen wissen muss.292 Seiten, zahlreiche praktische Übungen und Projekte. | €49.00 | |
 |
PandwaRF Kaiju Pro Lizenz | Kaiju Pro verarbeitet Signalaufzeichnungen von Rolling-Code-Fernbedienungen (einschließlich aller SDR-, FlipperZero- oder PandwaRF-Geräte) und entschlüsselt diese: Generieren Sie zukünftige Codes, klonen Sie Fernbedienungen, invertieren Sie Signale und vieles mehr. Wenn Sie mit Fernbedienungen oder Rolling-Code-Systemen arbeiten, benötigen Sie Kaiju Pro. | Von €290.00 | |
 Bis zu €189.00 sparen |
PandwaRF Marauder | Der Marauder ist ein fortschrittliches, autonomes Gerät zur verdeckten Erfassung von RF- und Fernsteuerungssignalen („Dead-Drop“).Er lässt sich in das PandwaRF-Ökosystem integrieren und bietet Funktionen zur Analyse, Entschlüsselung, Generierung und Signalinversion für die meisten Systeme mit rollendem und festem Code.Unverzichtbar für Penetrationstester und Strafverfolgungsbehörden bei der Signalaufklärung. | €790.00 | |
 Bis zu €130.00 sparen |
PandwaRF Rogue Pro | All-in-One-Gerät zum Erfassen, Entschlüsseln und Übertragen von Fernbedienungssignalen für das automatisierte Klonen von Fernbedienungen.Unterstützt Fest- und Rolling-Code, Signalumkehr und hochoptimierte Brute-Force-Angriffe.Speziell entwickelt für Penetrationstester, Sicherheitsprüfer und Strafverfolgungsbehörden. | €449.00 | |
 |
Phantom Drive | Verwenden Sie die Verschlüsselung für Ihre Daten und schützen Sie sie vor neugierigen Blicken.Standardmäßig handelt es sich um einen gewöhnlichen USB-Stick. Nach der Authentifizierung wird eine versteckte, mit Verschlüsselung ausgestattete Partition geladen.Keine komplexe Einrichtung, keine Treiber und keine Software erforderlich. | €49.95 | |
 |
PiKVM v4 Plus - Hardware-RAT | Leistungsstarkes, nicht nachweisbares Hardware Remote Access Tool (RAT).Schnelle, sofortige Installation, ideal für Red-Team-Einsätze.Unauffindbar in Software - umgeht Firewalls mit eingebautem 3/4/5G. | €359.00 | |
 |
Plunder Bug | The ultimate LAN-tapping device. Supports Passive Monitoring & Active Infiltration over USB-C.Cross platform, compact, powerful: the Plunder Bug has earned its title as the must-have network sniffer. | €195.00 | |
 |
Taschen-USB-Netzteil | Ditch powerbricks, level-shifters and adaptors for life. Run all your devices via this compact & precise USB Power Supply.Runs off anything USB (USB-C/USB-A/MicroUSB) and outputs 0 - 30V @ 0 - 2A. | €19.99 | |
 |
PPE 2-in-1 Schnelles USB-C-Ladegerät | Dual Channel, USB-C powered LiPo charger for your Stealth Decoy Reader batteries. | €30.00 | |
 |
PPE Long Range Reader Stromversorgung | Built to meet the demanding "all-devices, all day" requirements for your RFID pentests.Designed to work with the RFID Long Range readers, and keep all your gear charged. | €255.00 | |
 |
PPE Stealth Decoy Reader Ersatzbatterie | High-performance spare battery for your Stealth Decoy Readers. | €15.00 | Ausverkauft |
 |
Project Reboot: Hardware Audit Training Target | Lernen Sie mit dem Projekt Reboot auf einfache, schrittweise und unterhaltsame Weise, wie man Hardware hackt.Meistern Sie anspruchsvolle UART-, SPI-, I2C- und Bluetooth-Herausforderungen, um Ihren Roboter wieder zum Leben zu erwecken.Umfassende Tutorials und Schritt-für-Schritt-Anleitungen, die Theorie, Grundlagen, Techniken und Werkzeuge abdecken. | Von €102.50 | |
 |
Proxmark 3 RDV4 - BlueShark Standalone-Modul | Einführung Das Proxmark 3 RDV4 "BlueShark" Standalone Kit erweitert das Proxmark 3 RDV 4 um integrierte, k... | €99.00 | |
 |
Proxmark 3 RDV4 - SIM/SAM-Erweiterung | Einführung Der Proxmark 3 RDV4 bietet Unterstützung für SIM/SAM-Debugging / Programmierung / Manipulation. Die SIM/SA... | €19.95 | |
 Bis zu €50.00 sparen |
Proxmark 3 RDV4.01 | The Proxmark 3 is the ultimate RFID platform for pentesters and researchers. Powerful, Portable, Wireless: Clone / Crack / Sniff / Emulate / Understand. | Von €329.00 |
Finden Sie das richtige Werkzeug
Beschreiben Sie, was Sie brauchen, und unsere KI empfiehlt die besten Produkte.